Tecnologias de IA para automação de SOCs
No início dos anos 2000, começamos a aplicar algoritmos de aprendizado de máquina para detectar softwares maliciosos. Desde então, os invasores aprimoraram seus métodos. Atualmente, os ataques direcionados são caracterizados por um alto grau de furtividade, especialmente pelo uso mínimo de malware que possa ser detectado por soluções antivírus. Em vez disso, muitos invasores recorrem à engenharia social para obter acesso inicial e, em seguida, exploram configurações incorretas dos sistemas e softwares legítimos para realizar movimentação lateral e manter a persistência na infraestrutura comprometida.
A detecção desses ataques exige a coleta e a análise de grandes volumes de dados sobre o comportamento de dispositivos, aplicativos e usuários na rede corporativa. Sempre que uma atividade suspeita é detectada, é necessário verificar se o incidente corresponde a um ataque ou a uma atividade legítima. À medida que o número de ativos de uma organização cresce, o volume de telemetria coletada também aumenta, ampliando a carga de trabalho dos analistas que atuam em Centros de Operações de Segurança (SOCs) e em serviços de Detecção e Resposta Gerenciadas (MDR).
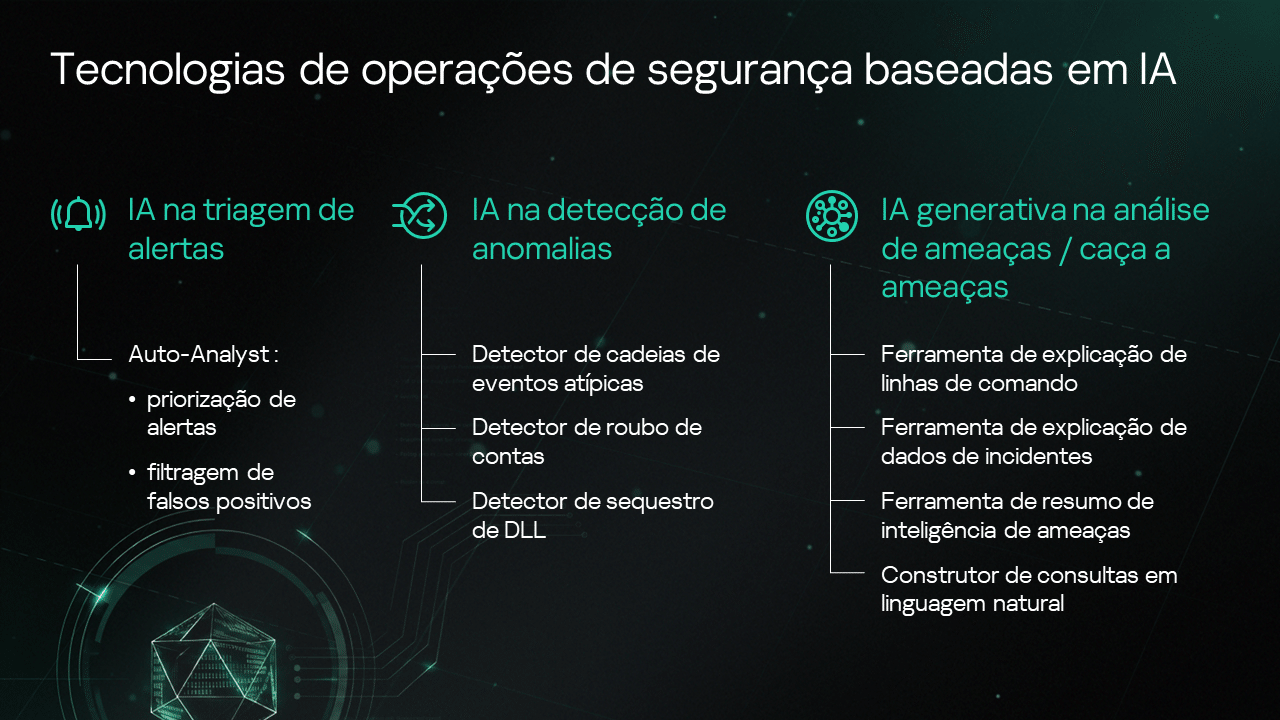
A automação baseada em tecnologias de IA permite simplificar significativamente esse trabalho em várias áreas:
- Triagem: priorização de alertas sobre eventos suspeitos na telemetria de MDR/XDR/SIEM e filtragem de falsos positivos.
- Detecção de anomalias comportamentais: identificação de indícios de roubo de contas, comprometimento de hosts, ataques de sequestro de DLL e outras atividades maliciosas.
- Apresentação de dados: síntese e interpretação de linhas de comando, incidentes e relatórios de inteligência de ameaças (TI).
- Identificação proativa de ameaças em linguagem natural: conversão das hipóteses dos analistas em consultas SQL.
A seguir, descrevemos como essas tecnologias de IA são implementadas na prática em nossos produtos e serviços.
Análise automática e priorização de alertas
As infraestruturas dos clientes do nosso serviço MDR geram bilhões de eventos de segurança diariamente. O sistema de coleta de dados identifica eventos suspeitos com base em regras de detecção específicas e comunica essa atividade potencialmente maliciosa aos analistas por meio de alertas: várias centenas de milhares de mensagens por ano. No entanto, apenas cerca de um décimo desses alertas corresponde a incidentes de segurança reais.
Assim, os analistas precisam filtrar os “alarmes falsos”, que representam a maioria dos alertas. Para isso, desenvolvemos um sistema de IA chamado Auto-Analyst. Esse sistema de aprendizado de máquina supervisionado é treinado com alertas classificados pelos analistas de SOC. Seu objetivo é identificar com segurança os falsos positivos gerados por atividades legítimas na rede.
Nesse caso, o aprendizado de máquina utiliza o CatBoost, uma biblioteca popular de gradient boosting. Após o treinamento, o Auto-Analyst filtra os alertas e encaminha para análise humana apenas aqueles cuja probabilidade de corresponderem a um incidente real supera um limite predefinido. Esse limite é determinado com base na taxa de erro aceitável. Como resultado, cerca de 30% dos alertas são tratados exclusivamente pela IA, liberando tempo da equipe de SOC para tarefas mais complexas. Os alertas encaminhados para análise humana já estão priorizados, permitindo que os analistas se concentrem primeiro nos casos mais críticos.
Mais detalhes sobre os aspectos práticos do funcionamento do Auto-Analyst, como o controle dos dados de treinamento e a revisão seletiva dos resultados, estão disponíveis em um artigo separado de nossos especialistas.
Detecção de anomalias no SIEM
A essência dessa abordagem consiste em utilizar a telemetria obtida durante o funcionamento normal do sistema para treinar um modelo de IA que, posteriormente, sinalizará desvios do comportamento esperado.
A aplicação desses algoritmos em grandes sistemas distribuídos é complexa devido ao enorme número de parâmetros que precisam ser considerados na construção do modelo. Além disso, esses modelos podem gerar muitos falsos positivos: em uma organização com milhares de usuários, diversos comportamentos atípicos podem ser legítimos.
No entanto, essa abordagem pode ser utilizada com excelentes resultados em ativos e processos específicos, nos quais seja possível construir um modelo suficientemente preciso do funcionamento normal.
Cadeias de eventos anômalos
Nesse caso, os dados sobre sequências típicas de acionamento de regras de correlação do SIEM são usados para criar um modelo de comportamento normal. Acionamentos frequentes da mesma sequência geralmente são falsos positivos (por exemplo, a execução automatizada de scripts administrativos) e podem ser usados como indicadores de atividades típicas na infraestrutura.
Ao criar um perfil do comportamento típico dos hosts com base nas probabilidades de acionamento de determinadas regras, nosso sistema de IA pode avaliar o quanto cada nova cadeia de eventos é típica ou atípica para a infraestrutura em questão. Ao detectar uma cadeia atípica, o sistema aumenta a prioridade do alerta, chamando a atenção dos especialistas em segurança para uma análise mais detalhada.
Roubo de contas
Outra tecnologia de detecção de anomalias permite identificar atividades potencialmente não autorizadas em contas de usuários. Nesse caso, o sistema de aprendizado de máquina utiliza pares de entidades, como conta-IP, conta-host e conta-país, para criar perfis do comportamento típico de cada conta.
Um invasor que utiliza uma conta roubada geralmente rompe o padrão habitual de atividade. Ele pode acessar o sistema a partir de endereços incomuns e, em seguida, procurar maneiras de realizar movimentação lateral ou elevar seus privilégios, acessando nós da infraestrutura que o usuário legítimo da conta normalmente não acessaria. O sistema de IA detecta essas anomalias e reúne o contexto necessário em um alerta, permitindo que os analistas respondam rapidamente a esses incidentes.
Sequestro de DLL
O sequestro de DLL (DLL Hijacking) é uma técnica de ataque em sistemas operacionais Windows na qual os invasores substituem uma biblioteca chamada por um processo legítimo por uma biblioteca maliciosa. Detectar esses ataques com soluções de segurança tradicionais não é fácil, pois a biblioteca maliciosa é executada no espaço de endereçamento confiável de um processo legítimo. Assim, para uma solução de segurança, essa atividade pode parecer proveniente de um processo confiável. Não é surpreendente que o número de ataques que utilizam sequestro de DLL tenha aumentado significativamente nos últimos anos.
Para construir um modelo de IA capaz de distinguir o carregamento de bibliotecas maliciosas do carregamento de bibliotecas legítimas, nossos especialistas identificaram diversas características presentes em situações suspeitas: localização incorreta da biblioteca, localização incorreta do executável, executável renomeado, alterações no tamanho e na estrutura da biblioteca, ausência de assinatura, entre outras. Para compor a amostra de treinamento, utilizamos dados de carregamento de DLL fornecidos por nossos sistemas internos de processamento automático e dados de telemetria anonimizados de usuários da KSN.
Mais detalhes sobre o processo de treinamento desse modelo podem ser encontrados em um relatório separado. Mesmo na fase piloto, essa tecnologia ajudou a impedir diversos ataques nos sistemas de nossos clientes.
Assistentes de IA baseados em modelos generativos
Todos os exemplos anteriores dizem respeito ao uso da IA como classificador: ao receber um novo objeto de informação, o modelo determina a qual classe ele pertence (“é um cachorro”). Esses sistemas de aprendizado de máquina geralmente são treinados com uma amostra limitada de dados diretamente aplicáveis à tarefa.
A IA generativa funciona de maneira inversa. O sistema recebe uma solicitação que descreve o resultado desejado (“desenhe um cachorro”) e gera novos objetos de informação do tipo solicitado. Para isso, utiliza um amplo conhecimento do domínio, adquirido durante o pré-treinamento de um Modelo de Linguagem de Grande Porte (LLM) com enormes conjuntos de dados públicos.
Isso permite aplicar sistemas baseados em LLMs a uma ampla variedade de tarefas, incluindo o processamento de dados não estruturados. Atualmente, os LLMs são particularmente eficientes em tarefas de processamento de texto, como tradução, interpretação e sumarização, ou seja, a criação de uma versão resumida do texto original que preserve suas ideias principais.
Para executar tarefas semelhantes de processamento de texto em produtos e serviços de segurança, desenvolvemos nossa própria tecnologia de assistente de IA. Essa tecnologia prepara os dados para consultas aos LLMs, formula e envia as consultas, processa os resultados e os encaminha aos analistas, garantindo a segurança de toda a comunicação.
O assistente de IA pode trabalhar com qualquer LLM escolhido pelo cliente, de acordo com suas tarefas e seus requisitos. Por exemplo, os modelos em nuvem geralmente são mais potentes do que aqueles implantados localmente. Por outro lado, o uso de modelos implantados localmente evita a transmissão de dados confidenciais para serviços de terceiros.
Interpretação de linhas de comando
Uma linha de comando ofuscada é um tipo comum de evento suspeito que exige uma análise cuidadosa por parte de um analista. Os invasores utilizam essas linhas para enviar instruções diretamente ao sistema operacional do host atacado, evitando a detecção. Para disfarçar comandos maliciosos, eles recorrem à codificação, à manipulação de sintaxe e a diversos outros métodos de ofuscação, dificultando a identificação das verdadeiras intenções de quem escreveu o comando.
Nosso assistente de IA primeiro realiza a desofuscação estática da linha suspeita. Em seguida, envia uma série de consultas ao LLM para explicar todos os parâmetros da linha de comando. Por fim, apresenta ao analista um resumo do que a linha executa e do grau de risco envolvido.
Sumarização de dados de incidentes
Para automatizar a resposta a incidentes, os SOCs atuais utilizam as funcionalidades de uma Plataforma de Resposta a Incidentes (IRP). Esse software reúne todos os dados relacionados a um incidente em um único registro, incluindo os eventos e artefatos de segurança associados.
No entanto, esse conjunto de dados pode ser muito extenso, e a análise manual de todos os detalhes do incidente demanda tempo. Além disso, há situações em que os analistas precisam recuperar informações sobre incidentes antigos, o que exige reunir novamente diferentes partes de um quebra-cabeça já fragmentado.
O assistente de IA generativa simplifica significativamente esse trabalho. Ele reúne toda a telemetria relacionada ao incidente e utiliza um LLM para produzir uma explicação resumida do ocorrido, incluindo o vetor de ataque inicial, as ações do invasor ao longo do incidente e recomendações sobre como responder.
Sumarização de inteligência de ameaças (TI)
Durante a investigação de um incidente, os analistas frequentemente consultam fontes adicionais de informação sobre a ameaça em questão. Uma dessas fontes é nosso Threat Intelligence Portal (TIP), que contém mais de cinco petabytes de dados de inteligência de ameaças coletados pela Kaspersky ao longo de mais de 25 anos de atuação na detecção de ameaças. Esses dados incluem hashes de arquivos maliciosos, características estatísticas e comportamentais, endereços IP e URLs de centros de comando e controle (C2), táticas, técnicas e procedimentos (TTPs) de grupos de hackers, entre outros.
Um cenário típico de utilização do portal funciona da seguinte maneira: durante a investigação de um incidente, o analista carrega uma amostra suspeita e a executa no sandbox do portal. Como resultado, recebe análises detalhadas, incluindo vereditos e hashes dos malwares detectados, endereços de domínios com os quais eles se comunicaram, arquivos baixados da Internet, entre outras informações.
Todos esses dados podem ser utilizados como parâmetros para pesquisar informações adicionais de inteligência de ameaças em fontes abertas. Por exemplo, o portal pode apresentar relatórios sobre um grupo de ameaças persistentes avançadas (APT) que utiliza os mesmos endereços C2 identificados durante a execução da amostra no sandbox. Isso fornece ao analista indicadores adicionais de comprometimento (IoCs) para verificar em sua infraestrutura.
No entanto, analisar relatórios de inteligência de ameaças dispersos pode consumir muito tempo, especialmente quando estão escritos em diferentes idiomas e formatos. Nosso assistente de IA cria um resumo estruturado desses relatórios, mostrando como determinado indicador está relacionado a um grupo específico, onde e quando esse grupo esteve ativo e quais técnicas utiliza, entre outras informações. Da mesma forma, o assistente de IA pode criar uma descrição estruturada de determinado grupo APT com base em dados de inteligência de fontes abertas (OSINT).
Identificação proativa de ameaças em linguagem natural
Quando um analista deseja obter dados adicionais sobre um incidente em andamento ou identificar proativamente uma ameaça com base em indicadores recém-recebidos, ele precisa formular uma consulta para algum repositório de logs ou banco de dados SIEM/EDR/XDR, no qual os eventos de segurança são coletados. No entanto, converter a hipótese do analista em consultas SQL com sintaxe precisa e parâmetros corretos pode consumir bastante tempo, atrasando os processos de investigação e resposta.
Nosso assistente de IA permite que os analistas formulem consultas ao banco de dados em linguagem natural, ou seja, expressando diretamente suas hipóteses. Por exemplo, o analista pode solicitar: “Mostre todos os eventos ocorridos ontem nesses hosts específicos nos quais esteve envolvido um arquivo executável com determinado nome”. Ao receber essa solicitação, o assistente de IA utiliza um LLM para selecionar os campos necessários no modelo de dados e, em seguida, gerar uma consulta SQL para o banco de dados. Antes da execução efetiva, os analistas podem revisar a consulta gerada pela IA, validar sua lógica e, se desejarem, ajustar os parâmetros ou a sintaxe.


