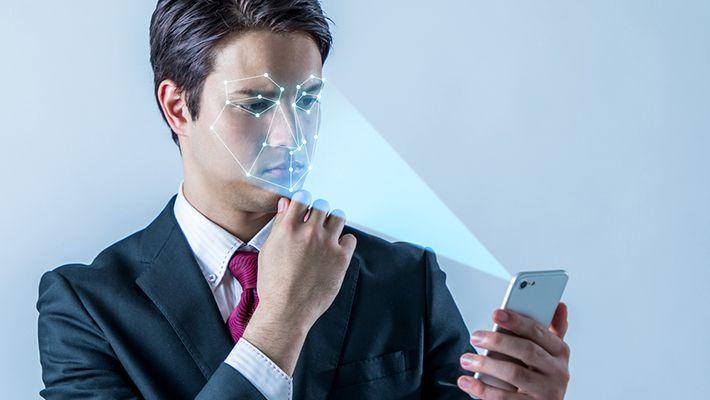
- A biometria usa características físicas ou comportamentais, como impressões digitais, traços faciais e padrões de voz, para verificar a identidade. Ela é mais eficaz quando combinada com outros métodos de autenticação.
- Dados biométricos podem ser roubados ou usados indevidamente por meio de phishing, vazamentos de bancos de dados e impersonação com apoio de AI. Ao contrário de senhas, traços biométricos físicos não podem ser simplesmente alterados após um comprometimento.
- Deepfakes e ataques de injeção representam riscos crescentes à verificação biométrica. Segundo a iProov, ataques de injeção aumentaram 741% em 2025, reforçando a necessidade de checagens de identidade mais robustas.
- Passkeys oferecem uma alternativa segura às senhas tradicionais ao combinar credenciais criptográficas com autenticação baseada no dispositivo, frequentemente desbloqueadas com biometria ou um PIN.
A biometria vem ganhando espaço como uma camada avançada em sistemas de segurança pessoais e corporativos. Com identificadores únicos do nosso corpo e comportamento, isso pode parecer infalível. No entanto, o uso da biometria como único fator de autenticação gera cautela.
A cibersegurança moderna busca reduzir os riscos dessa solução potente: senhas tradicionais há muito são ponto fraco. A biometria tenta resolver esse problema vinculando a prova de identidade ao nosso corpo e a padrões comportamentais.
Neste artigo, vamos explorar o básico de como a cibersegurança utiliza a biometria. Para facilitar, responderemos a perguntas frequentes sobre biometria:
- O que significa biometria?
- O que são dados biométricos?
- O que é um leitor biométrico?
- Quais são os riscos da segurança biométrica?
- Como tornar a biometria mais segura?
O que é biometria?
Definição rápida: biometria são medidas biológicas — ou características físicas — que podem ser usadas para identificar pessoas. Por exemplo, mapeamento de impressões digitais, reconhecimento facial e varredura da retina são formas de tecnologia biométrica, mas há outras opções menos conhecidas.
Pesquisadores citam que o formato da orelha, a forma de sentar e andar, odores corporais únicos, as veias das mãos e até contorções faciais são identificadores potenciais. Esses traços ampliam o que entendemos por biometria.
Três tipos de segurança biométrica
Embora tenham outras aplicações, a biometria é frequentemente usada em segurança, e pode ser agrupada em três categorias:
- Biometria biológica
- Biometria morfológica
- Biometria comportamental
Biometria biológica utiliza traços em nível genético e molecular. Isso pode incluir características como DNA ou amostras de sangue, avaliadas por meio de fluidos corporais.
Biometria morfológica envolve a estrutura do corpo. Traços físicos como o formato do olho, impressões digitais ou o contorno do rosto podem ser mapeados para uso em leitores de segurança.
Biometria comportamental baseia‑se em padrões próprios de cada pessoa. Como você anda, fala ou digita no teclado pode indicar sua identidade se esses padrões forem monitorados.
Como funciona a segurança biométrica
A identificação biométrica tem papel crescente na segurança cotidiana. Características físicas são relativamente fixas e individualizadas — mesmo entre gêmeos. A identidade biométrica única de cada pessoa pode substituir ou complementar senhas em computadores, celulares e portas de áreas restritas.
Depois que dados biométricos são capturados e mapeados, eles são salvos para comparação em tentativas futuras de acesso. Na maioria das vezes esses dados são criptografados e armazenados no próprio dispositivo ou em servidor remoto.
Leitores biométricos são hardwares usados para capturar a biometria e verificar a identidade. As leituras são comparadas com o banco de dados para aprovar ou negar o acesso ao sistema.
Em outras palavras, a segurança biométrica faz do seu corpo a “chave” para desbloquear o acesso.
A biometria é amplamente usada por dois grandes motivos:
- Praticidade: A biometria está sempre com você e não pode ser perdida ou esquecida.
- Difícil de replicar: Características biométricas costumam ser mais difíceis de adivinhar ou reproduzir do que senhas. Ainda assim, dados biométricos podem ser roubados e sistemas de autenticação podem ser enganados.
Embora esses sistemas não sejam perfeitos, oferecem grande potencial para o futuro da cibersegurança.
Exemplos de segurança biométrica
A seguir, alguns exemplos comuns de segurança biométrica:
- Reconhecimento de voz
- Leitura de impressões digitais
- Reconhecimento facial
- Reconhecimento de íris
- Sensores de frequência cardíaca
Na prática, a segurança biométrica já é usada com eficácia em diversos setores.
Autenticação biométrica é empregada em bancos, saúde e transporte para verificar identidades e controlar acesso a informações sensíveis. Aplicações comuns incluem reconhecimento de impressão digital e facial para acesso a contas, verificação de identidade e abertura de sistemas restritos.
Biometrias estão incorporadas em passaportes eletrônicos pelo mundo. Nos Estados Unidos, e‑passports têm um chip que contém fotografia digital do rosto, impressão digital ou íris, além de tecnologias que dificultam leituras não autorizadas do chip e o escaneamento dos dados.
À medida que esses sistemas se espalham, prós e contras surgem em tempo real.
Leitores biométricos são seguros? — Melhorias e preocupações
Leitores biométricos tornaram‑se recurso padrão em smartphones modernos. Você encontra autenticação biométrica em recursos de segurança do telefone, onde sensores de impressão digital e reconhecimento facial permitem desbloquear dispositivos, autorizar pagamentos e acessar apps protegidos. Muitos aparelhos usam hardware de segurança dedicado para proteger os dados biométricos e reduzir acessos não autorizados.
Sistemas modernos de reconhecimento facial podem usar câmeras infravermelhas, sensores de profundidade e outras tecnologias para distinguir uma pessoa real de uma fotografia. Alguns leitores de impressão também incorporam medidas extras para detectar impressões artificiais. No entanto, a eficácia dessas proteções varia entre dispositivos e sistemas de autenticação.
Pesquisas anteriores mostraram que leitores biométricos, incluindo sistemas de reconhecimento facial, podem ser enganados em certas condições. Pesquisadores da University of North Carolina at Chapel Hill baixaram fotos de 20 voluntários de redes sociais e as usaram para construir modelos 3D dos rostos. Eles conseguiram burlar quatro dos cinco sistemas testados.
Exemplos de clonagem de impressões digitais são comuns. Uma demonstração na conferência Black Hat mostrou que uma impressão pode ser clonada em cerca de 40 minutos com material de baixo custo, fazendo uma impressão em plástico de moldagem ou cera de vela.
O Chaos Computer Club, da Alemanha, enganou o leitor TouchID do iPhone em dois dias após seu lançamento. O grupo fotografou uma impressão digital em vidro e a usou para desbloquear o iPhone 5s.
Biometria — identidade e preocupações com privacidade
A autenticação biométrica é prática, mas especialistas em privacidade temem que ela diminua a privacidade pessoal. A preocupação principal é que dados pessoais possam ser coletados com facilidade e sem consentimento.
O reconhecimento facial faz parte do cotidiano em cidades chinesas, onde é usado em compras rotineiras, e Londres é conhecida por suas câmeras CCTV. Agora, Nova York, Chicago e Moscou estão conectando câmeras CCTV a bases de dados de reconhecimento facial para apoiar a polícia local. A Carnegie Mellon University desenvolve uma câmera capaz de escanear íris em multidões a 10 metros de distância.
Em 2018, o reconhecimento facial foi implementado no aeroporto de Dubai, onde viajantes são fotografados por 80 câmeras ao passarem por um túnel em um aquário virtual.
Câmeras de reconhecimento facial também operam em outros aeroportos, como Helsinki, Amsterdã, Minneapolis–St. Paul e Tampa. Todos esses dados precisam ser armazenados em algum lugar, o que alimenta temores de vigilância constante e uso indevido das informações pessoais.
Reguladores já começaram a reagir. Desde fevereiro de 2025, o Artigo 5 do EU AI Act proibiu a identificação biométrica remota em tempo real em espaços públicos para fins de aplicação da lei, com exceções limitadas e rígidos requisitos de autorização. Separadamente, no Artigo 9 do EU's GDPR, dados biométricos processados para identificar uma pessoa de forma única são classificados como categoria especial de dados pessoais, cujo tratamento é geralmente proibido salvo exceções legais, como consentimento explícito.
Preocupações com a segurança dos dados biométricos
Um problema mais imediato é que bancos de dados com informações pessoais são alvos de hackers. Por exemplo, quando o U.S. Office of Personnel Management foi invadido em 2015, criminosos levaram as impressões digitais de 5,6 milhões de funcionários do governo, deixando‑os vulneráveis a roubo de identidade.
Cibercriminosos miram cada vez mais informações biométricas via phishing. Segundo a pesquisa de phishing da Kaspersky de 2025, sites fraudulentos podem pedir acesso à câmera sob o pretexto de verificação de identidade para capturar imagens faciais ou outras informações sensíveis. Atacantes também usam deepfakes e clonagem de voz gerados por AI para se passar por vítimas e tentar burlar checagens de identidade. Ao contrário de senhas, características biométricas comprometidas não se alteram.
Armazenar dados biométricos no próprio dispositivo — como o TouchID ou Face ID do iPhone — é considerado mais seguro do que mantê‑los com um provedor de serviço, mesmo quando os dados estão criptografados.
Esse risco é semelhante ao de um banco de senhas, em que invasores podem quebrar o sistema e roubar dados mal protegidos. As consequências, porém, são diferentes: senhas podem ser trocadas; dados biométricos permanecem os mesmos para sempre.
O spoofing biométrico evoluiu além de fotos e moldes de impressões. Em um ataque de injeção, criminosos tentam contornar a câmera de um dispositivo alimentando vídeo manipulado ou gerado por AI diretamente no sistema de verificação de identidade. Segundo o Relatório de Inteligência de Ameaças 2026 da iProov, esses ataques cresceram 741% ano a ano em 2025, enquanto ataques a dispositivos iOS aumentaram 1.151% no segundo semestre daquele ano. O Financial Action Task Force também alerta que deepfakes gerados por AI podem minar a verificação de identidade e a detecção de fraudes, evidenciando a necessidade de medidas de segurança mais fortes.
Como proteger a identidade biométrica
Diante dos riscos à privacidade e à segurança, sistemas biométricos precisam de proteções adicionais.
O acesso não autorizado fica mais difícil quando sistemas exigem múltiplos meios de autenticação, como detecção de vida (por exemplo, piscar) e comparação de amostras codificadas do usuário dentro de domínios criptografados.
Alguns sistemas de segurança também incorporam atributos adicionais, como idade, gênero e altura, aos dados biométricos para dificultar ataques.
O programa Aadhaar, da Unique ID Authority of India, é um exemplo. Iniciado em 2009, o programa de autenticação em múltiplas etapas incorpora varredura de íris, impressões digitais dos 10 dedos e reconhecimento facial.
Essas informações biométricas são vinculadas a um número Aadhaar único de 12 dígitos. Segundo a Unique Identification Authority of India, mais de 1,4 bilhão de números Aadhaar foram emitidos. O Aadhaar é amplamente usado para verificação de identidade, inclusive para acesso a serviços governamentais e programas sociais, embora seu uso esteja sujeito a requisitos legais específicos e exceções.
A biometria pode servir como um fator em um sistema de autenticação multifator. Essa abordagem combina dois ou mais tipos diferentes de fatores de autenticação, como:
- Algo que você é (biometria)
- Algo que você tem (por exemplo, um token físico) ou algo que você sabe (por exemplo, uma senha)
A autenticação de dois fatores forma uma combinação poderosa, especialmente com a proliferação de dispositivos IoT. Ao sobrepor camadas de proteção, dispositivos conectados seguros ficam menos vulneráveis a vazamentos. Contudo, a autenticação multifator ainda é pouco utilizada. Segundo uma pesquisa Kaspersky de 2026, apenas 46% dos usuários Windows e 51% dos usuários macOS informaram ter ativado autenticação de dois ou múltiplos fatores. Combinar biometria com outro fator pode reduzir o risco de acesso não autorizado.
A biometria também pode tornar a autenticação sem senha mais prática por meio de passkeys. Essas credenciais usam criptografia de chave pública e permitem que usuários façam login desbloqueando uma chave privada com impressão digital, reconhecimento facial ou um PIN do dispositivo. Segundo o FIDO Alliance's State of Passkeys 2026 report, cerca de 5 bilhões de passkeys estão em uso no mundo, com 75% dos consumidores pesquisados tendo ativado uma passkey em pelo menos uma conta.
Além disso, usar um gerenciador de senhas — muitos dos quais hoje geram e desbloqueiam passkeys além de senhas tradicionais — para armazenar senhas convencionais oferece uma camada adicional de proteção.
Testado de forma independente e premiado pelos principais laboratórios do setor.



O que você precisa lembrar sobre biometria
Em resumo, a biometria continua sendo uma forma crescente de verificar identidade em sistemas de cibersegurança.
A proteção combinada de suas assinaturas físicas ou comportamentais com outras formas de autenticação oferece uma das defesas mais fortes conhecidas. No mínimo, atualmente é superior ao uso isolado de uma senha baseada em caracteres.
A tecnologia biométrica oferece soluções muito atraentes para segurança. Apesar dos riscos, os sistemas são convenientes e difíceis de duplicar. Além disso, esses sistemas continuarão a evoluir por muito tempo no futuro.
Artigos relacionados:
- O que é reconhecimento facial e como ele é usado na segurança?
- O que é autenticação sem senha e como ela melhora a segurança?
- O que é segurança na internet e como ela protege você online?
- Saiba mais sobre autenticação multifator
Produtos recomendados:
FAQs
Dados biométricos podem ser roubados como uma senha?
Sim. Dados biométricos podem ser roubados por vazamentos de bancos de dados, phishing ou sistemas comprometidos. Ao contrário das senhas, impressões digitais e características faciais não podem ser alteradas após um vazamento, tornando o armazenamento seguro e métodos de autenticação adicionais especialmente importantes.
É seguro usar desbloqueio por impressão digital ou rosto no meu celular?
Sim. Impressão digital e reconhecimento facial são geralmente seguros quando os dados biométricos são armazenados de forma protegida no seu dispositivo. No entanto, nenhum método de autenticação é infalível. Use um PIN forte ou senha do dispositivo e mantenha o software atualizado.
Qual a diferença entre um leitor biométrico e uma passkey?
Um leitor biométrico captura características físicas, como impressões digitais ou traços faciais, para verificar identidade. Uma passkey é uma credencial criptográfica que substitui senhas tradicionais e pode ser desbloqueada usando biometria ou um PIN do dispositivo.
Alguém pode desbloquear meu dispositivo ou contas com uma foto do meu rosto?
Alguns sistemas básicos de reconhecimento facial podem ser enganados por fotos. Sistemas modernos usam sensoriamento de profundidade e detecção de vida para reduzir esse risco. Porém, técnicas avançadas de spoofing e deepfakes gerados por AI continuam sendo ameaças potenciais.