O que é uma simulação de phishing?
Uma simulação de phishing é um exercício de segurança controlado que recria ataques de phishing realistas sem expor funcionários ou sistemas da empresa a uma ameaça verdadeira. Os colaboradores recebem mensagens de phishing simuladas criadas para testar se reconhecem sinais suspeitos e respondem corretamente à comunicação.
O objetivo não é punir quem erra. As simulações ajudam as empresas a entender como as pessoas reagem a tentativas realistas de phishing e a identificar comportamentos que podem aumentar o risco à segurança.
- Simulações de phishing recriam ataques realistas em um ambiente seguro e controlado.
- Os funcionários são testados para verificar se reconhecem, evitam e reportam mensagens suspeitas.
- As simulações medem o comportamento, enquanto o treinamento ensina o que observar e como reagir.
- Os resultados podem revelar onde é necessário mais treinamento de conscientização em segurança.
- Uma boa simulação deve apoiar o aprendizado, não punir funcionários por erros.
- Simulações regulares ajudam as empresas a acompanhar se a conscientização melhora com o tempo.
Qual é um exemplo de simulação de phishing?
Uma empresa pode enviar aos funcionários um e‑mail simulado de redefinição de senha do Microsoft 365 ou uma fatura inesperada contendo um link de teste.
Se o funcionário clicar no link, preencher dados na página simulada ou reportar a mensagem, o sistema registra essa resposta. Uma simulação bem projetada registra as ações dos funcionários sem roubar credenciais reais nem expor pessoas ou sistemas a uma ameaça cibernética verdadeira.
Simulação de phishing vs. treinamento de conscientização
O treinamento de conscientização em segurança ensina os funcionários a reconhecer e reagir a phishing. As simulações de phishing testam o quanto eles aplicam esse conhecimento em situações realistas.
O treinamento fornece o conhecimento e as habilidades; a simulação coloca essas habilidades à prova em um cenário controlado e realista.
As duas abordagens se complementam. Simulações fazem parte de um programa mais amplo de conscientização em segurança e podem revelar onde os funcionários precisam de orientação ou prática adicional.
Testado de forma independente e premiado pelos principais laboratórios do setor.
Por que as simulações de phishing são importantes para empresas?
O phishing continua sendo, em grande parte, um desafio humano mesmo quando as empresas utilizam controles técnicos robustos. Filtros de e‑mail, proteção contra malware, e outras defesas podem bloquear muitas ameaças, mas colaboradores ainda podem receber mensagens de phishing convincentes que chegam à caixa de entrada.
Simulações de phishing oferecem às empresas uma maneira segura de testar como os funcionários reagem antes que um ataque real ocorra. Elas mostram o comportamento das pessoas diante de uma mensagem realista.
Isso pode revelar fragilidades comportamentais que o treinamento convencional nem sempre expõe, como clicar em links suspeitos ou não reportar mensagens. Simulações eficazes dão às empresas uma visão mais clara de como os funcionários reagem a ameaças realistas.
Como funcionam as simulações de phishing?
Uma simulação de phishing geralmente segue um processo simples: planejar → simular → monitorar → analisar → melhorar.
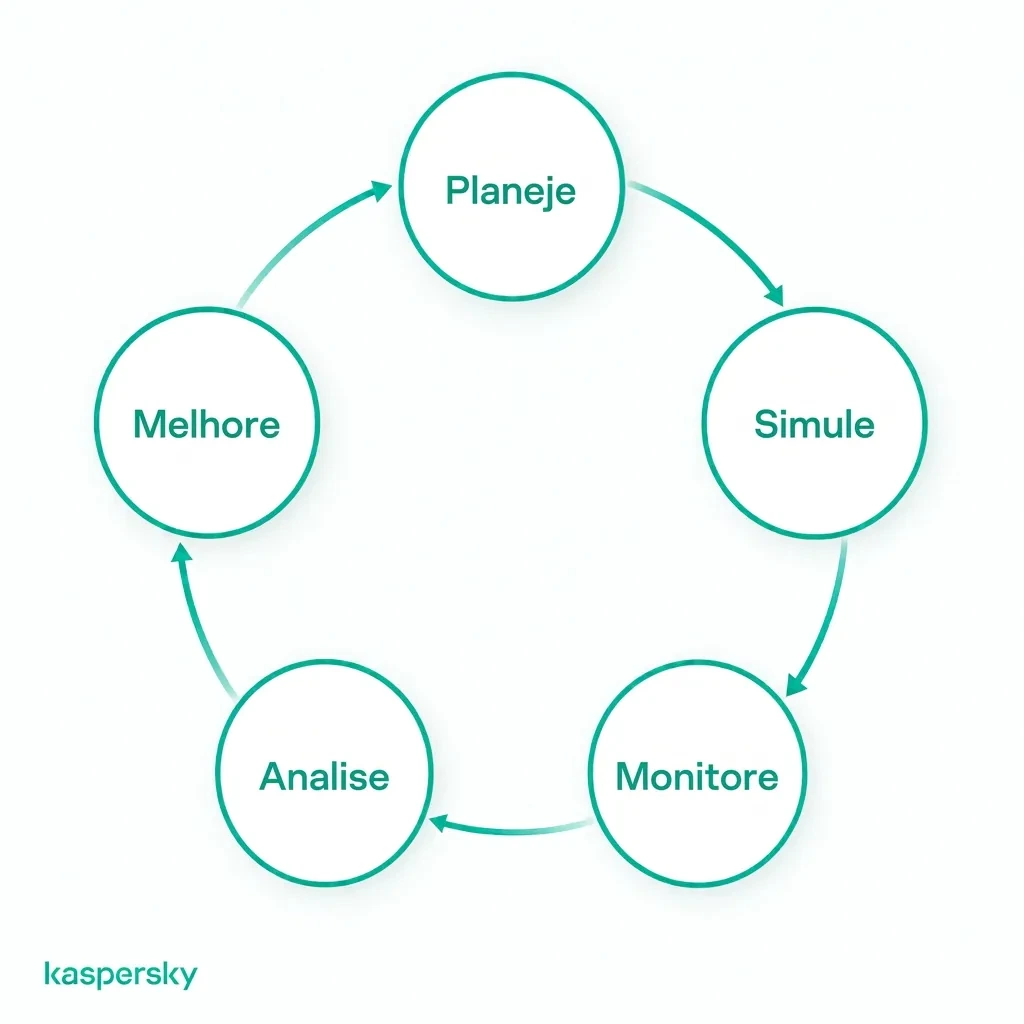
A empresa define o objetivo do exercício e cria um cenário de phishing realista. A mensagem simulada é então entregue de forma controlada, sem expor sistemas a malware real ou ao roubo de credenciais.
A simulação registra ações dos funcionários, como:
- Clicar em um link.
- Preencher informações em uma página simulada.
- Abrir um anexo.
- Reportar a mensagem como suspeita.
Depois, os resultados são analisados para avaliar como os funcionários reagiram e identificar comportamentos ou áreas que precisam de melhoria.
O que acontece quando um funcionário falha em uma simulação de phishing?
Falhar em uma simulação de phishing deve gerar um retorno construtivo. Não se trata de punição.
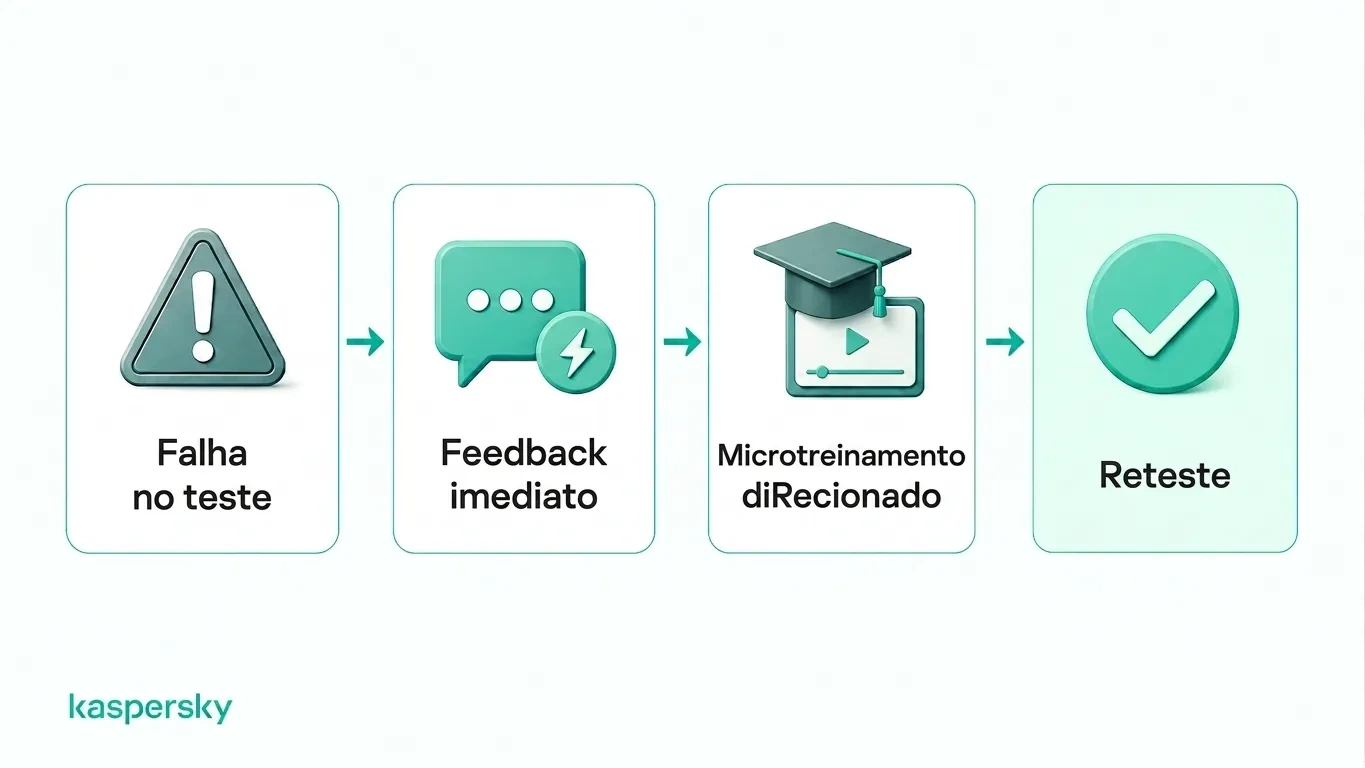
Deve‑se mostrar ao funcionário os sinais de alerta que ele deixou passar enquanto o cenário ainda está fresco — por exemplo, um remetente incomum, linguagem de urgência ou uma página de login suspeita. O treinamento direcionado pode reforçar a resposta correta.
As empresas também podem submeter os funcionários a novos testes posteriormente para verificar se o comportamento melhorou. O objetivo é construir confiança e bons hábitos, não envergonhar ou rotular pessoas como problemas de segurança.
Que tipos de simulações de phishing as empresas podem usar?
As empresas podem empregar diversos tipos de simulações de phishing para testar como os funcionários reagem em diferentes canais. Variar o formato é importante porque o objetivo é ensinar a reconhecer sinais de alerta subjacentes, não memorizar um único modelo de e‑mail.
AI pode tornar cenários de spear phishing e de personificação mais convincentes ao gerar mensagens personalizadas e naturais e identidades falsas realistas. Esses cenários testam se os funcionários verificam pedidos incomuns em vez de confiar apenas na aparência.
|
Tipo de simulação |
Exemplo |
Comportamento testado |
|
Phishing por e‑mail |
Falsa redefinição de senha do Microsoft 365, documento compartilhado ou fatura |
Se os funcionários inspecionam links, detalhes do remetente e pedidos inesperados antes de clicar. |
|
Spear phishing / BEC |
Mensagem personalizada aparentemente enviada por um executivo, fornecedor ou colega solicitando pagamento ou informação sensível |
Se os funcionários verificam pedidos incomuns e seguem procedimentos de aprovação |
|
Atualização de entrega falsa ou alerta de conta enviado por SMS |
Se os funcionários evitam links móveis suspeitos e verificam mensagens inesperadas |
|
|
Ligação telefônica simulada pedindo dados de login, aprovação de pagamento ou informações de conta |
Se os funcionários desafiam chamadores inesperados e evitam compartilhar informação sensível |
|
|
QR em um documento falso, cartaz ou e‑mail que leva a uma página de login simulada |
Se os funcionários tratam códigos de QR com a mesma cautela que tratam links comuns |
Como as empresas podem conduzir simulações de phishing eficazes?
Simulações eficazes devem refletir as mensagens e riscos que os funcionários provavelmente encontrarão no trabalho diário. Uma equipe financeira pode precisar de cenários realistas de faturas ou pagamentos. Outros funcionários podem ser mais expostos a redefinições de senha falsas ou avisos de entrega.
Cada simulação deve ter um objetivo claro: melhorar o reconhecimento de phishing, aumentar as taxas de reporte ou testar a reação a uma técnica específica. Os cenários também devem variar ao longo do tempo para que os funcionários aprendam sinais de alerta transferíveis, e não apenas a reconhecer modelos de teste familiares.
As empresas podem introduzir gradualmente simulações mais difíceis ou personalizadas mantendo‑as críveis e relevantes para o trabalho cotidiano.
Com que frequência as simulações de phishing devem ser realizadas?
Não existe um cronograma único que funcione para todas as empresas. A frequência deve depender das necessidades organizacionais e do nível de maturidade do programa de conscientização em segurança.
Simulações regulares costumam ser mais úteis que um único teste anual, pois permitem reforçar bons hábitos e medir o progresso ao longo do tempo. Equipes com desempenho mais fraco podem beneficiar‑se de testes mais frequentes e de treinamentos de acompanhamento direcionados.
Como medir o sucesso de uma simulação de phishing?
Os resultados das simulações de phishing devem ser avaliados ao longo de várias campanhas e não apenas com base em um único teste.
Métricas úteis incluem:
- Taxa de cliques: quantos funcionários clicaram em um link de phishing simulado.
- Taxa de envio de credenciais: quantos preencheram informações em uma página de phishing simulada.
- Taxa de reporte: quantos reportaram corretamente a mensagem.
- Tempo para reportar: quão rápido as mensagens suspeitas foram reportadas.
- Taxa de falhas repetidas: com que frequência os mesmos funcionários cometem erros semelhantes em múltiplas simulações.
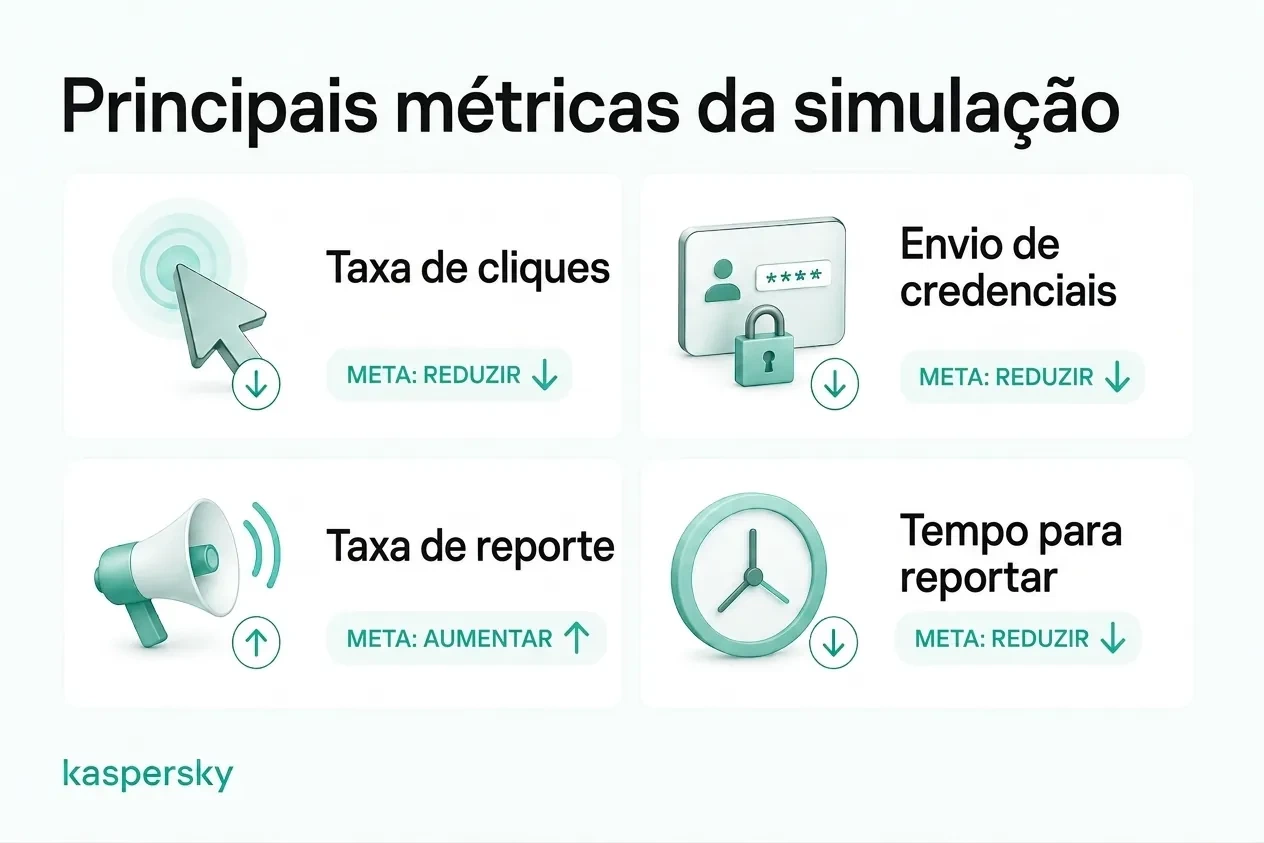
A taxa de cliques pode ser útil, mas não deve ser a única medida de sucesso. Um aumento na taxa de reporte e uma redução nas falhas repetidas oferecem uma visão mais clara de que o comportamento dos funcionários está realmente melhorando.
Como integrar simulações de phishing ao treinamento de conscientização em segurança?
Simulações de phishing são mais eficazes quando fazem parte de um programa contínuo de conscientização em segurança. As empresas podem usar um ciclo de treinamento, simulação, feedback, medição e re‑treinamento direcionado para desenvolver continuamente as habilidades dos funcionários.
Os resultados das simulações podem revelar lacunas de conhecimento específicas e ajudar a oferecer treinamentos de acompanhamento mais relevantes, em vez de enviar o mesmo material para todos. Conforme o programa evolui, a automação pode simplificar o agendamento de campanhas, atribuição de treinamentos, lembretes e acompanhamento de progresso.
Artigos relacionados:
- Quais são algumas dicas eficazes para prevenir phishing?
- Quais são as principais diferenças entre spear phishing e phishing?
- Como você pode se proteger de golpes de AI phishing?
- O que é um ataque whaling e como ele funciona?
Produtos recomendados:
- Kaspersky Small Office Security
- Kaspersky Endpoint Security Solutions for SMBs
- Kaspersky Enterprise Cybersecurity Solutions
- Kaspersky Premium Antivirus - download free trial version for 30 days
FAQs
Simulações de phishing são legais?
De modo geral, sim, mas as empresas devem garantir que as simulações estejam em conformidade com as leis trabalhistas, de privacidade e de proteção de dados aplicáveis. No UK, a monitoração de funcionários precisa ser lícita, justa e transparente, portanto as organizações devem considerar como os dados da simulação são coletados e usados.
Você deve avisar os funcionários sobre simulações de phishing?
Os funcionários devem saber que a monitoração de segurança e os testes de conscientização fazem parte do programa de segurança da organização, mas não é necessário avisar com antecedência sobre cada simulação individual. Isso preserva o realismo, mantendo a transparência do programa.
Qual é uma boa taxa de cliques em simulações de phishing?
Não existe uma taxa “boa” universal. A medida mais útil é verificar se as taxas de clique e de envio de credenciais diminuem com o tempo, enquanto as taxas de reporte aumentam.
O que você deve buscar em uma ferramenta de simulação de phishing?
Procure por templates realistas, captura de dados segura, métricas de reporte, treinamento automatizado, agendamento de campanhas, customização e acompanhamento de progresso fácil. Uma boa ferramenta deve apoiar o aprendizado contínuo, não apenas testes pontuais.