Por que hackers atacam pequenas empresas?
Pequenas empresas atraem hackers porque lidam com dados valiosos e transações financeiras, mas frequentemente dispõem de menos recursos para proteger seus sistemas. Cibercriminosos exploram essas oportunidades para roubar dinheiro, comprometer contas ou obter acesso a organizações maiores.
Nem todo ataque é direcionado a uma empresa específica. Muitos ataques cibernéticos são automatizados ou amplamente distribuídos, com invasores usando ferramentas para identificar sistemas expostos e fragilidades comuns. Outros miram deliberadamente negócios, funcionários, relações com fornecedores ou processos de pagamento.
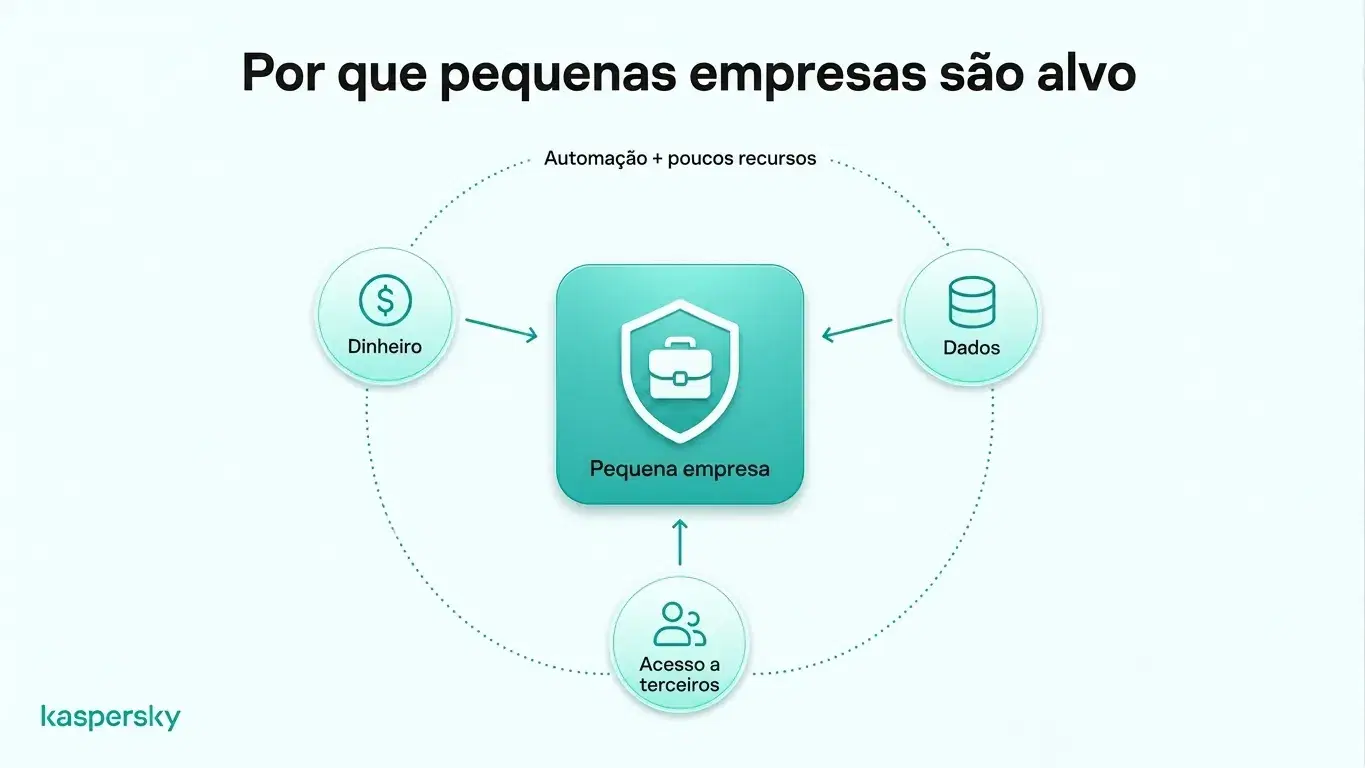
O dinheiro é um motivo óbvio. Atacantes podem tentar roubar de contas comerciais ou cometer outras formas de fraude financeira. Pagamentos de resgate são outra forma pela qual hackers tentam obter dinheiro diretamente.
Pequenas empresas podem armazenar informações valiosas, como dados de clientes, registros de funcionários, credenciais de acesso e informações comercialmente sensíveis. Suas relações com organizações maiores também as tornam alvos atrativos, pois invasores às vezes usam fornecedores ou parceiros comprometidos para alcançar outras empresas.
Outro fator são os recursos. Empresas menores podem contar com suporte IT limitado e frequentemente têm menos processos formais de cibersegurança. Isso não significa que pequenas empresas sejam automaticamente inseguras, mas pode tornar mais difícil identificar e corrigir fragilidades comuns de forma rápida.
O que você precisa saber:
- Pequenas empresas podem ser atacadas diretamente, mas muitos ataques são automatizados ou oportunistas em vez de pessoalmente dirigidos a uma única companhia.
- Cibercriminosos podem ser motivados por pagamentos fraudulentos, resgates, acesso a contas comerciais ou por dados valiosos de clientes e da empresa.
- Email corporativo, credenciais de funcionários, registros de clientes e relações com fornecedores podem tornar uma empresa pequena um alvo atraente.
- Conexões com organizações maiores também criam risco na cadeia de suprimentos, tornando negócios menores degraus úteis para atingir outros alvos.
- Recursos IT limitados e menos processos de segurança dedicados aumentam a exposição se fragilidades comuns não forem tratadas.
- Proteções básicas como autenticação multifator, senhas únicas, atualizações de segurança, proteção de endpoints, conscientização dos funcionários e backups testados reduzem muitos dos riscos mais comuns.
Como hackers atacam pequenas empresas?
Hackers costumam atacar pequenas empresas por meio de phishing, engenharia social, credenciais roubadas, malware, ransomware e software sem atualização. Esses métodos podem dar aos invasores acesso a contas comerciais, informações sensíveis ou sistemas críticos sem exigir técnicas sofisticadas.
Phishing e comprometimento de email comercial
E‑mails de phishing, páginas de login falsas, personificação e outras formas de engenharia social são comumente usados para roubar credenciais ou manipular pagamentos.
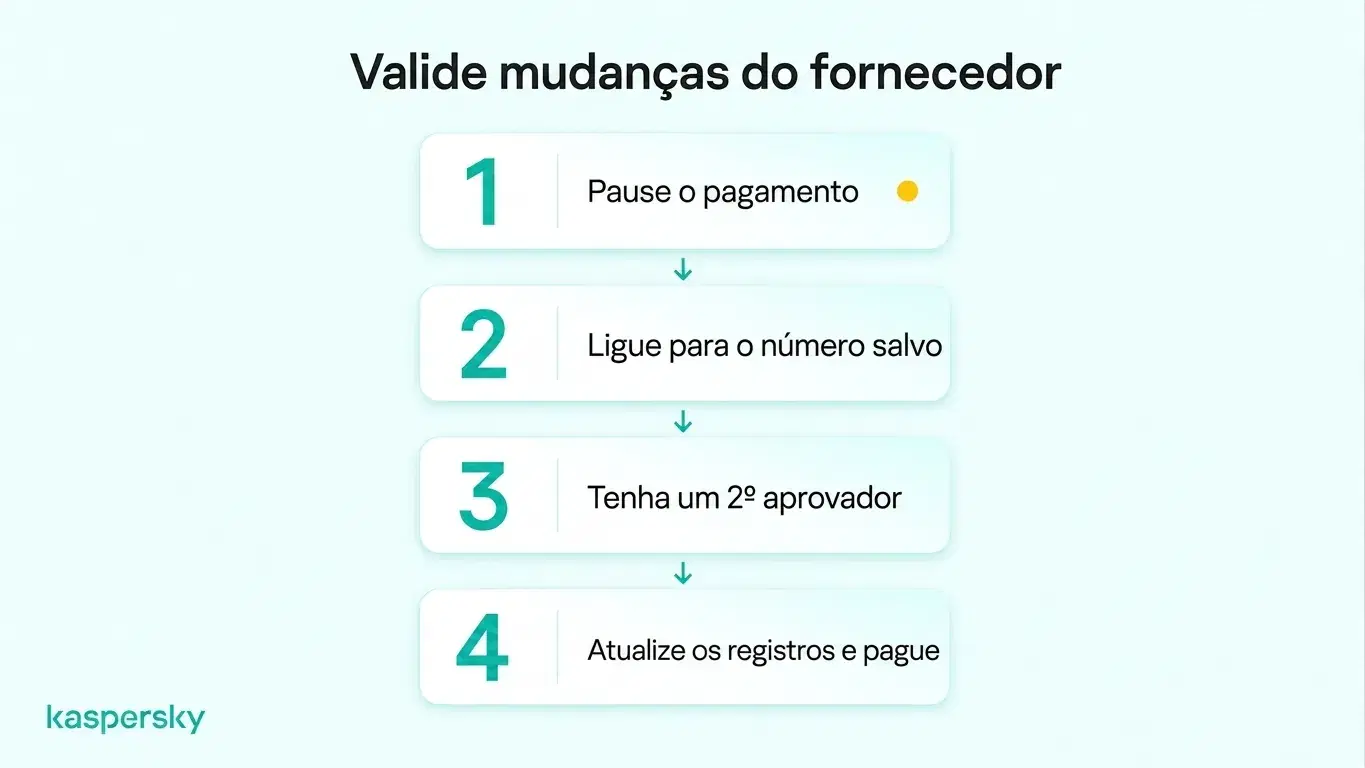
Um exemplo típico é uma fatura de fornecedor fraudulenta. O invasor pode personificar um fornecedor conhecido e enviar uma fatura aparentemente legítima com dados bancários diferentes. Se a alteração não for verificada de forma independente, a empresa pode enviar dinheiro diretamente ao atacante.
Malware e ransomware
Malware pode roubar informações, monitorar atividades ou dar acesso não autorizado a dispositivos. Ransomware pode criptografar arquivos comerciais e interromper operações. Alguns ataques de ransomware também envolvem o roubo de informação sensível e a ameaça de publicação caso o resgate não seja pago.
Credenciais comprometidas
Senhas fracas ou comprometidas podem dar aos invasores acesso ao email corporativo e a várias outras contas. Uma vez dentro, eles podem ler mensagens, se passar por funcionários ou usar contas confiáveis para atacar clientes e fornecedores.
Vulnerabilidades de software
Aplicações sem patches e ferramentas de acesso remoto inseguras podem criar pontos de entrada nos sistemas da empresa. Manter o software suportado e atualizado ajuda a fechar fragilidades conhecidas antes que os atacantes as explorem.
O que acontece quando uma pequena empresa é invadida?
Um ataque cibernético bem‑sucedido pode custar dinheiro a uma pequena empresa, interromper operações diárias, expor informações sensíveis e prejudicar a confiança dos clientes. O impacto costuma ser particularmente sério para empresas com reservas financeiras limitadas ou poucos recursos para recuperar-se rapidamente.
Perdas financeiras são normalmente a primeira preocupação. Custos podem vir de pagamentos fraudulento, trabalho de recuperação, perda de negócios, substituição de sistemas ou exigências de extorsão. Esses custos podem ser difíceis de absorver para muitas pequenas empresas.
A interrupção operacional pode ser especialmente grave. Se contas essenciais, arquivos, sistemas de pagamento ou serviços em nuvem ficarem indisponíveis, as operações diárias podem parar. Sem suporte IT dedicado, restaurar o acesso e retomar as atividades normais pode levar tempo extra.
Ciberataques também podem resultar em violação de dados que expõem informações de clientes, funcionários ou segredos comerciais. Dependendo dos dados afetados e das leis aplicáveis, as empresas podem precisar investigar o incidente, notificar partes impactadas ou comunicar a autoridade competente.
Clientes e parceiros podem perder confiança se informações sensíveis forem expostas ou serviços forem interrompidos. Isso é especialmente danoso para pequenas empresas que dependem de clientes recorrentes e de relações de longo prazo.
Como pequenas empresas podem se proteger de hackers?
Pequenas empresas podem reduzir riscos de ciberataques garantindo contas com senhas fortes e MFA, mantendo dispositivos atualizados, usando proteção de endpoints e treinando funcionários para reconhecer engenharia social. Backups regulares e procedimentos claros de resposta a incidentes oferecem proteção adicional.
Proteja contas comerciais. Use senhas fortes e únicas para contas da empresa e armazene‑as em um gerenciador de senhas confiável em vez de reutilizar credenciais.
A autenticação multifator (MFA) também deve estar habilitada para contas importantes, como email, plataformas em nuvem, serviços financeiros e contas de administrador. Funcionários devem ter acesso apenas aos sistemas e informações necessários para sua função.
Proteja dispositivos e software. Notebooks, celulares e outros dispositivos comerciais devem receber atualizações de segurança prontamente. Proteção de endpoints confiável também ajuda a detectar e bloquear malware, ransomware, sites maliciosos e outras ameaças. Software antigo ou sem suporte deve ser substituído sempre que possível quando ele dá acesso a sistemas críticos da empresa.
Testado de forma independente e premiado pelos principais laboratórios do setor.



Funcionários devem saber identificar phishing e pedidos de pagamento incomuns. As empresas também devem criar procedimentos simples de verificação para que a equipe não precise confiar apenas na aparência de um email ou mensagem para validar uma solicitação.
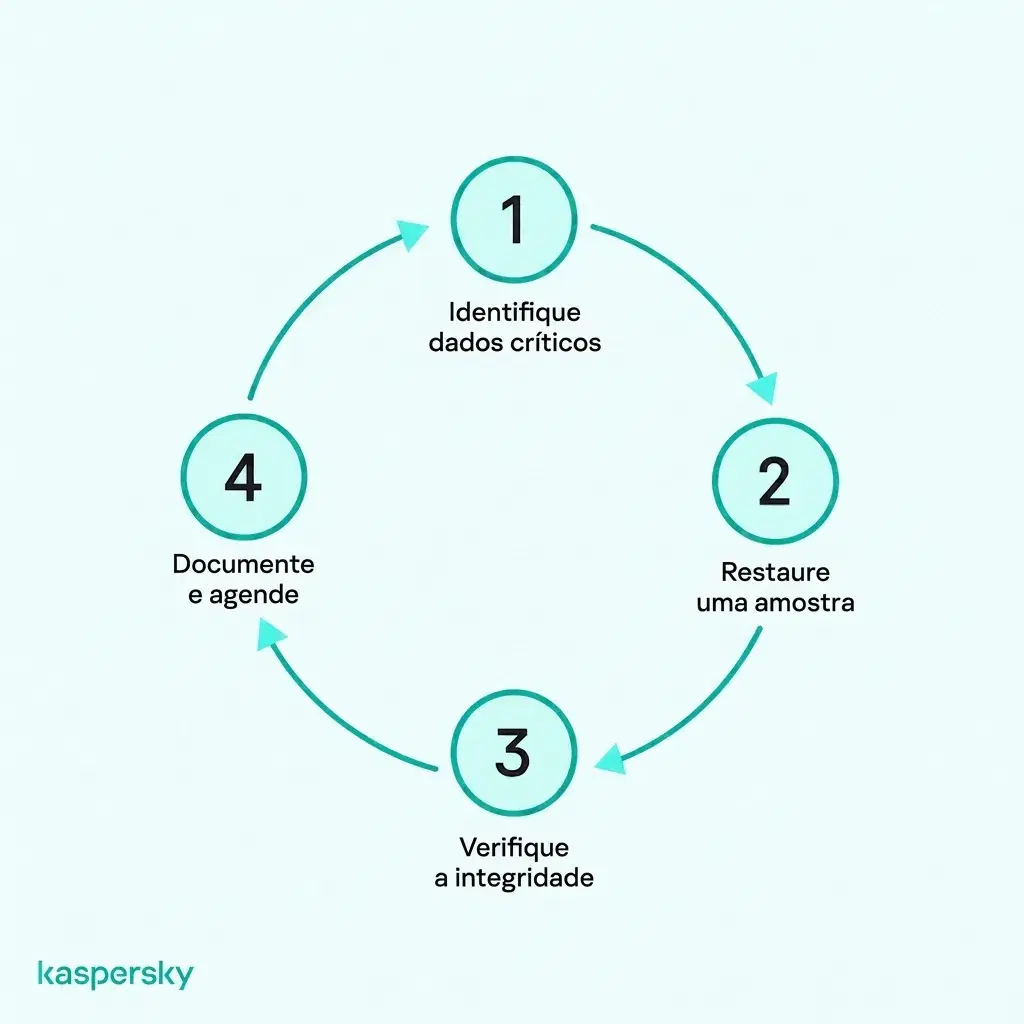
Prepare‑se para incidentes de segurança potenciais. Mantenha backups seguros dos dados comerciais importantes e teste‑os periodicamente para garantir que a informação possa ser restaurada. Funcionários também devem saber quem contatar se receberem uma mensagem suspeita, perderem um dispositivo ou acreditarem que uma conta foi comprometida.
Artigos relacionados:
- O que são sites fraudulentos e como evitá‑los?
- Do que o malware precisa para prosperar
- Como evitar o roubo de dados
- Por que a cibersegurança para pequenas empresas é essencial para sua proteção?
Produtos recomendados:
- Kaspersky Premium
- Baixe uma avaliação gratuita de 30 dias do nosso plano premium
- Kaspersky Mobile Security
FAQs
Hackers podem atacar uma pequena empresa que não tem site?
Sim. Um site é apenas um ponto de entrada possível. Atacantes podem mirar email comercial, contas em nuvem, dispositivos de funcionários, serviços de acesso remoto, senhas e fornecedores mesmo que a empresa não tenha um site público.
Como uma pequena empresa pode saber se hackers ganharam acesso aos seus sistemas?
Sinais de alerta podem incluir alertas de login desconhecidos, mudanças inesperadas de senha, novas regras de encaminhamento no email, pagamentos incomuns, softwares desconhecidos ou dispositivos com comportamento anômalo. Software de segurança e logs de atividade de contas também ajudam a identificar acessos suspeitos.
Quem é responsável pela segurança na nuvem?
A segurança na nuvem costuma ser uma responsabilidade compartilhada entre o provedor e a empresa usuária do serviço. O provedor normalmente protege a infraestrutura subjacente da nuvem, enquanto o cliente continua responsável por áreas como segurança de contas, permissões de acesso, configurações e os dados armazenados. A divisão exata depende do tipo de serviço em nuvem utilizado.
Quais setores são mais frequentemente alvo de ciberataques?
De acordo com o Relatório de Investigações de Violação de Dados 2026 da Verizon, manufatura, serviços profissionais, administração pública, saúde e finanças registraram alguns dos maiores números de violações de dados confirmadas. No entanto, empresas de todos os setores e portes enfrentam riscos de ciberataques.