Como golpistas obtêm suas informações pessoais?
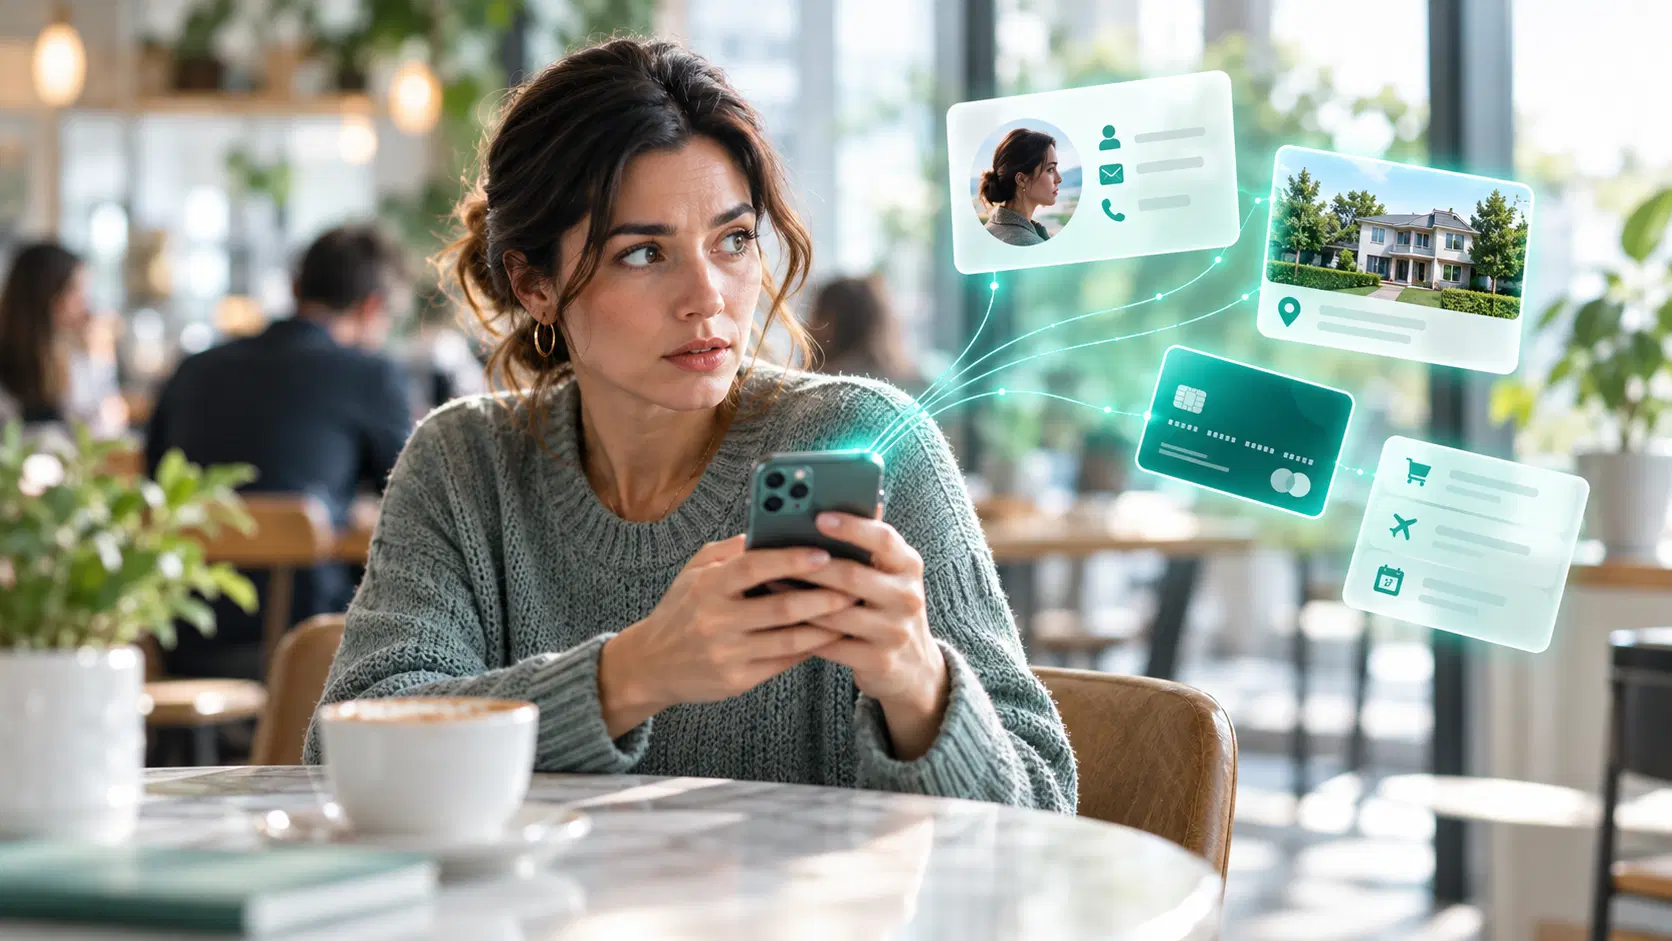
Golpistas conseguem informações pessoais de várias maneiras. Às vezes eles enganam as pessoas para que as revelem por meio de mensagens de phishing, sites falsos, chamadas fraudulentas, quizzes, pesquisas ou outras formas de engenharia social. Informações também podem ser roubadas diretamente de um dispositivo por meio de malware, expostas em um vazamento de dados (também chamado de violação de dados), coletadas em fontes públicas ou obtidas por métodos físicos, como clonagem de cartão (skimming) ou correspondência roubada.
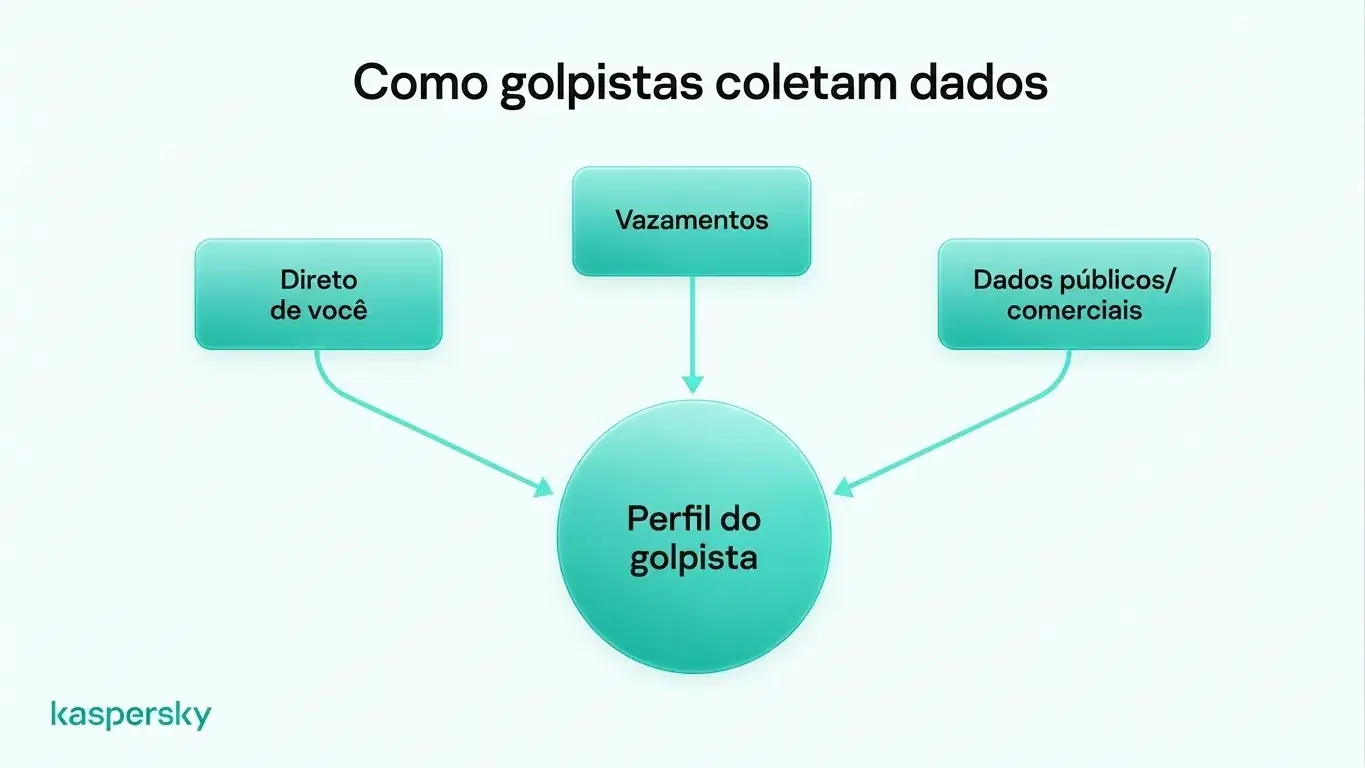
Golpistas frequentemente reúnem informações de múltiplas fontes em vez de depender de um único ataque. Ao conectar esses detalhes, eles conseguem traçar um perfil mais completo da pessoa e tornar os golpes mais convincentes.
- Golpistas costumam obter informações por três vias principais: diretamente da vítima, por meio de vazamentos ou violações de dados, e a partir de fontes públicas ou comercialmente disponíveis.
- Diferentes pedaços de informação podem ser combinados para criar um perfil muito mais detalhado, por isso um golpista pode já conhecer dados pessoais genuínos.
- Pesquisa da Kaspersky de 2025 mostrou que 88,5% dos ataques de phishing analisados tinham como objetivo roubar credenciais de conta.
- O fato de um interlocutor saber um nome, endereço, banco, empregador ou outra informação real não prova que quem está entrando em contato é de confiança.
- Softwares de segurança, downloads confiáveis, atualizações de software e compartilhar menos informações pessoais online podem reduzir a quantidade de dados que golpistas conseguem obter.
- Senhas únicas e autenticação em duas etapas podem tornar credenciais vazadas muito menos úteis caso dados pessoais sejam expostos.
Phishing e engenharia social
Phishing e outras formas de engenharia social apostam na manipulação mais do que em hacking. Golpistas podem enviar e‑mails ou fazer chamadas que parecem vir de um banco, empresa de entrega, serviço público, empregador ou outra organização confiável.
Esses golpes podem assumir várias formas. Smishing usa mensagens de texto. Vishing usa chamadas de voz. Sites falsos, lojas online fraudulentas, quizzes, pesquisas, competições e brindes também podem ser projetados para coletar informações pessoais.
O objetivo geralmente é convencer a vítima a revelar dados como nomes de usuário, senhas, dados de pagamento ou identificadores pessoais. O golpe pode incentivar alguém a clicar em um link malicioso ou a conceder ao golpista acesso remoto a um dispositivo.
Infostealers e outros malwares
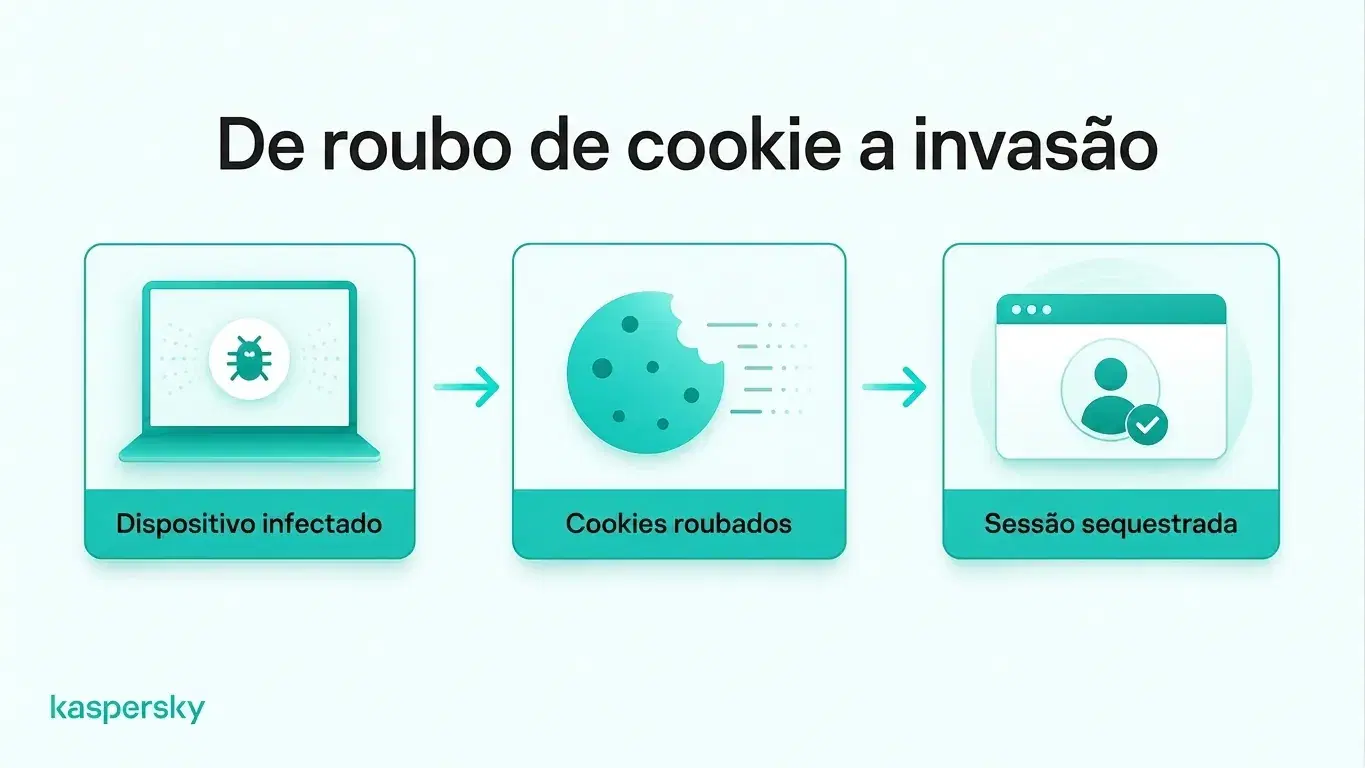
Malware pode coletar informações pessoais diretamente de um dispositivo infectado. Infostealers são um tipo de malware projetado especificamente para localizar e roubar dados como senhas salvas, cookies do navegador, dados de pagamento, arquivos e outras informações sensíveis.
Malware pode infectar dispositivos por downloads maliciosos, anexos de phishing, sites comprometidos ou apps falsos disfarçados como software legítimo.
Cookies do navegador também podem ser valiosos. Cookies de sessão roubados podem permitir que invasores sequestrarem uma sessão de login ativa sem precisar digitar a senha novamente. Por isso, malware em um dispositivo confiável pode expor mais do que apenas arquivos locais.
Vazamentos de dados
Informações pessoais também podem ser expostas por uma empresa ou serviço online mesmo quando o usuário não fez nada de errado.
Um vazamento de dados pode revelar endereços de e‑mail, telefones, nomes, senhas, dados de pagamento, datas de nascimento ou outros dados de conta. Credenciais roubadas podem ser reaproveitadas em golpes posteriores ou vendidas a outros criminosos na dark web.
Dados vazados podem permanecer úteis por muito tempo. Mesmo que uma senha antiga não seja mais válida, outros detalhes como e‑mail, telefone, endereço residencial ou data de nascimento ainda podem ser combinados com informações mais recentes de outra fonte para fraudes de identidade.
Fontes públicas e corretores de dados
Nem todas as informações usadas por golpistas são roubadas. Parte pode já ser pública ou comercialmente disponível.
Perfis em redes sociais podem revelar nomes, locais de trabalho, parentes, localizações, aniversários, interesses, planos de viagem e outros detalhes pessoais. Registros públicos, sites de busca por pessoas, diretórios e corretores de dados podem fornecer informações adicionais, como contatos, endereços e dados demográficos.
Métodos físicos
Golpistas também podem coletar informações offline. Observação por cima do ombro (shoulder surfing) envolve ver alguém digitar um PIN ou outra informação sensível em local público.
Dispositivos de clonagem de cartão podem capturar dados de cartão de pagamento, enquanto correspondência roubada pode conter extratos bancários, informações de conta ou documentos de identidade. Papéis descartados sem destruição segura também podem expor detalhes pessoais úteis.
O que golpistas podem fazer com suas informações pessoais?
O que golpistas conseguem fazer com informações pessoais depende dos detalhes obtidos. Mesmo um e‑mail ou número de telefone pode ser usado para phishing ou outros golpes direcionados, enquanto informações adicionais podem permitir personificação mais convincente, tomada de conta de contas (account takeover) ou roubo de identidade (quando alguém usa seus dados para fraudar ou se passar por você).
Por exemplo, um golpista pode combinar um e‑mail exposto em um vazamento de dados com o nome do empregador encontrado nas redes sociais. Em seguida, pode enviar uma mensagem de phishing que parece vir do departamento de IT da empresa, tornando a solicitação mais crível.
Conhecer detalhes pessoais genuínos não torna uma chamada ou mensagem confiável.
Golpistas podem usar diferentes tipos de informação pessoal para propósitos distintos:
|
Informação exposta |
O que golpistas podem fazer com isso |
|
Endereços de e‑mail e números de telefone |
Enviar mensagens de phishing direcionadas, chamadas de golpe ou notificações fraudulentas de conta. |
|
Nomes de usuário e senhas |
Tentar acessar contas ou testar credenciais reaproveitadas em outros serviços. |
|
Dados de cartão ou bancários |
Tentar realizar transações não autorizadas ou fraudes financeiras, dependendo das informações obtidas. |
|
Nomes, endereços e detalhes de redes sociais |
Personificar contatos confiáveis ou tornar golpes mais convincentes. |
|
Documentos de identidade e dados sensíveis |
Tentar cometer roubo de identidade, fazer solicitações fraudulentas ou criar contas em seu nome. |
|
Cookies do navegador e sessões ativas |
Potencialmente sequestrar contas logadas sem precisar digitar a senha novamente. |
O que você deve fazer se um golpista tem suas informações pessoais?
O primeiro passo é identificar que tipo de informação pessoal pode ter sido exposta. A resposta certa depende do tipo de dado envolvido, se uma conta foi acessada e se um dispositivo foi comprometido.
|
Informação exposta |
Risco principal |
O que fazer |
|
Senhas ou credenciais de conta |
Tomada de conta e acesso não autorizado |
Altere as senhas afetadas, inclusive em outras contas onde foram reaproveitadas. Habilite autenticação em duas etapas (autenticação de dois fatores), revise a atividade da conta e encerre sessões desconhecidas. |
|
Dados de cartão ou bancários |
Pagamentos não autorizados e fraudes financeiras |
Contate imediatamente seu banco ou operadora do cartão. Pergunte se o cartão ou conta deve ser bloqueado ou substituído e revise transações recentes. |
|
Documentos de identidade ou dados sensíveis |
Roubo de identidade e personificação |
Contate a autoridade emissora ou serviço relevante para orientação. Fique atento a contas ou pedidos estranhos feitos em seu nome e reporte suspeita de roubo de identidade. |
|
Endereço de e‑mail ou número de telefone |
Phishing, chamadas de golpe e personificação direcionada |
Seja cauteloso com mensagens e chamadas inesperadas, especialmente as que trazem detalhes pessoais verdadeiros. Evite links suspeitos e verifique solicitações por canais oficiais antes de responder. |
|
Cookies do navegador, sessões ativas ou dados relacionados a malware |
Sequestro de sessão e novo roubo de credenciais |
Verifique e limpe o dispositivo afetado com software de segurança confiável. Depois, troque senhas importantes a partir de um dispositivo limpo, revogue sessões ativas quando possível e revise a atividade das contas. |
Continue monitorando contas importantes em busca de logins suspeitos, tentativas de redefinição de senha e transações não autorizadas. Reporte qualquer uso indevido confirmado ao provedor ou organização relevante.
Como proteger suas informações pessoais contra golpistas?
Proteger informações pessoais começa por dificultar que golpistas coletem dados úteis. Tenha cautela com mensagens ou chamadas inesperadas, especialmente quando criam senso de urgência ou pedem acesso à conta. Mesmo que a solicitação aparente vir de uma organização confiável, verifique por um canal oficial antes de compartilhar informações ou conceder acesso.
Contas também precisam de proteção forte. Use uma senha diferente para cada conta online. Essas senhas podem ser armazenadas em um gerenciador de senhas confiável. Também é recomendável ativar autenticação em duas etapas (autenticação de dois fatores) sempre que disponível. Assim, a senha sozinha pode não ser suficiente para acessar a conta.
Dispositivos devem ser protegidos contra malware e infostealers. Baixe apps e softwares de fontes confiáveis, instale atualizações de segurança prontamente e use um software de segurança reputado que detecte arquivos, sites e outras ameaças maliciosas.
Limite as informações pessoais disponíveis online revisando as configurações de privacidade das redes sociais e evitando detalhes públicos desnecessários, como aniversários, informações familiares ou planos de viagem. Exclua contas não utilizadas e remova dados pessoais de serviços online que você não precisa mais.
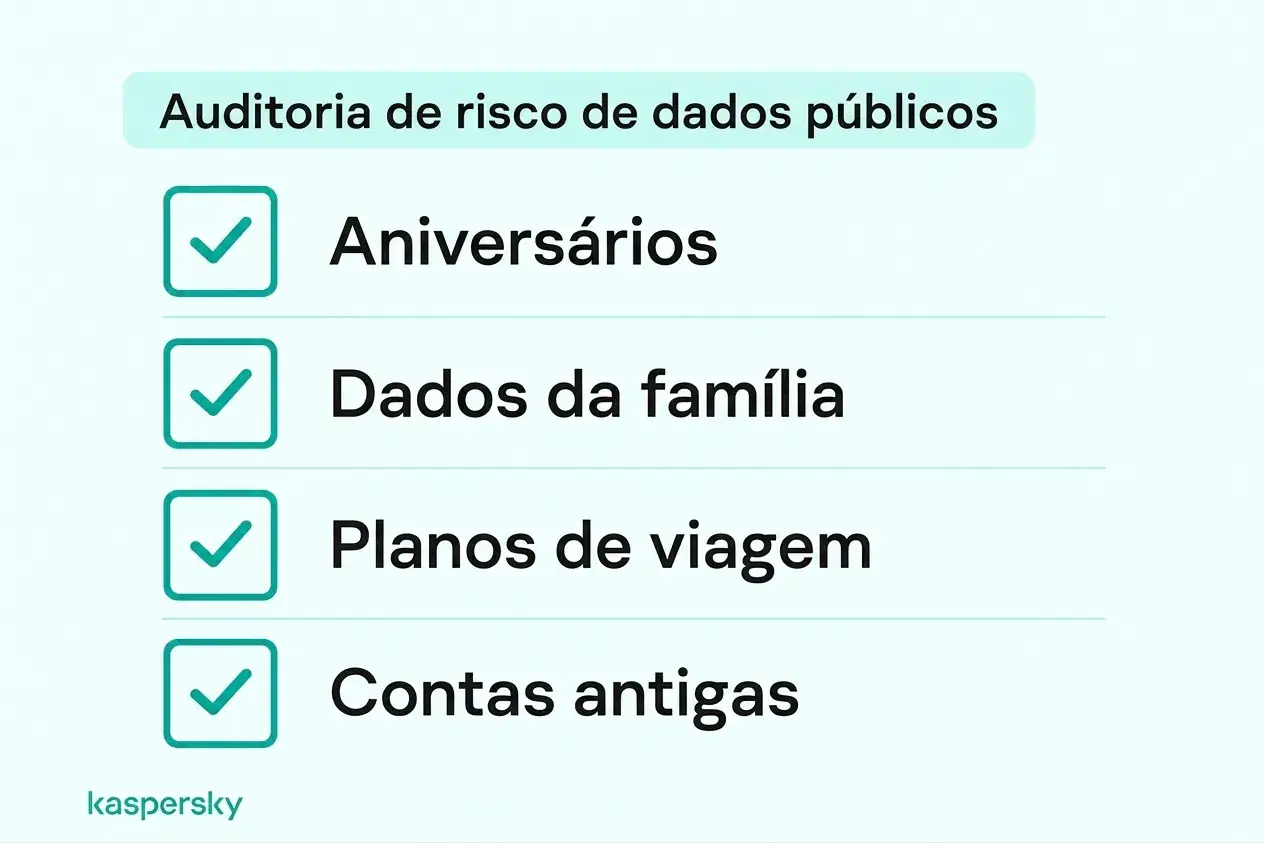
Preste atenção às notificações de vazamento de dados e alertas de logins suspeitos. Embora essas precauções não evitem todo vazamento, elas reduzem sua exposição e ajudam você a responder antes que informações roubadas sejam usadas indevidamente.
O Kaspersky Premium combina proteção antivírus com ferramentas pensadas para bloquear sites maliciosos e tentativas de phishing, identificar vazamentos de dados e senhas, e gerenciar senhas com segurança.
Testado de forma independente e premiado pelos principais laboratórios do setor.



Artigos relacionados:
- O que você sabe sobre sites de golpe?
- Como evitar ataques de engenharia social de forma eficaz?
- Quais são as melhores dicas para prevenção de phishing?
- Como evitar o roubo de dados
__Produtos recomendados:
- Kaspersky Premium
- Faça o download da versão de teste grátis de 30 dias do nosso plano premium
- Kaspersky Mobile Security
FAQs
Golpistas podem obter suas informações apenas por uma mensagem ou chamada?
Normalmente não apenas pela mensagem ou chamada. O risco maior ocorre se o destinatário tocar em um link malicioso, responder com informações pessoais, instalar software ou conceder acesso a um dispositivo. Responder também pode confirmar que o número está ativo. Mensagens suspeitas devem ser bloqueadas e excluídas.
Alguém pode roubar sua identidade somente com seu nome e endereço?
Geralmente não apenas com nome e endereço, embora esses dados possam tornar golpes direcionados e tentativas de personificação mais convincentes. O roubo de identidade geralmente exige informações adicionais, como data de nascimento, detalhes de ID, credenciais de conta ou outros dados pessoais.
Que informações um golpista precisa para acessar sua conta bancária?
Um nome e o número da conta bancária normalmente não são suficientes para acessar o banco online. Golpistas costumam precisar de informações adicionais de autenticação, como credenciais de login, códigos de segurança ou acesso a um dispositivo confiável, sessão ativa ou tela autenticada.
Como saber se seu cartão foi clonado?
Pode ser difícil perceber na própria máquina. Uma entrada de cartão solta ou anormal ou algum acessório inesperado podem ser sinais de alerta. Transações não autorizadas ou alertas do banco são muitas vezes a indicação mais clara de que os dados do cartão podem ter sido comprometidos.