É seguro que funcionários usem notebooks pessoais para trabalhar?
Funcionários podem trabalhar com segurança em notebooks pessoais — desde que esses dispositivos atendam aos requisitos mínimos de segurança e o acesso aos sistemas da empresa seja controlado adequadamente.
Essa abordagem é comumente chamada de BYOD (Bring Your Own Device). Ela permite que colaboradores usem seus próprios notebooks para o trabalho em vez de depender de equipamentos fornecidos pela empresa. BYOD pode tornar o trabalho remoto mais econômico e flexível, especialmente para pequenas empresas com recursos limitados. No entanto, os funcionários ainda precisam seguir requisitos claros de segurança ao trabalhar de casa.
A principal diferença está no controle. A empresa costuma controlar muitos aspectos do hardware fornecido, incluindo a instalação de softwares de segurança, aplicação de atualizações, gerenciamento de acesso e padronização de configurações. Com BYOD, parte dessa responsabilidade fica com o colaborador. A empresa precisa definir padrões mínimos antes de permitir acesso a e‑mail corporativo, arquivos, serviços na nuvem ou outros sistemas.
BYOD pode ser uma opção prática quando os notebooks pessoais estão atualizados, protegidos contra malware, com autenticação forte e usados conforme as regras de segurança da empresa. Pode ser menos adequado quando se lida com informações altamente sensíveis ou quando um dispositivo pessoal não consegue atender aos padrões exigidos pela organização.
- BYOD permite que funcionários trabalhem em notebooks pessoais, desde que os dispositivos cumpram os requisitos de segurança da empresa.
- Mantenha os notebooks pessoais atualizados, use proteção confiável para endpoints, ative criptografia de disco e bloqueio automático de tela.
- O maior desafio da BYOD é que as empresas têm menos visibilidade e controle sobre dispositivos pessoais do que sobre notebooks fornecidos pela empresa.
- Autenticação multifator, senhas únicas, criptografia e controle de acesso reduzem o impacto de um dispositivo perdido ou de contas comprometidas.
- Informações de trabalho devem ser mantidas em contas e armazenamentos aprovados pela empresa, em vez de serviços pessoais.
- BYOD pode não ser adequado quando há informações altamente sensíveis ou quando dispositivos pessoais não atendem aos padrões de segurança da empresa.
Quais são os maiores riscos de cibersegurança em BYOD?
O principal risco da BYOD não é apenas o fato de o notebook ser pessoal. O problema é que as empresas normalmente têm menos visibilidade sobre como dispositivos pessoais estão configurados e usados.
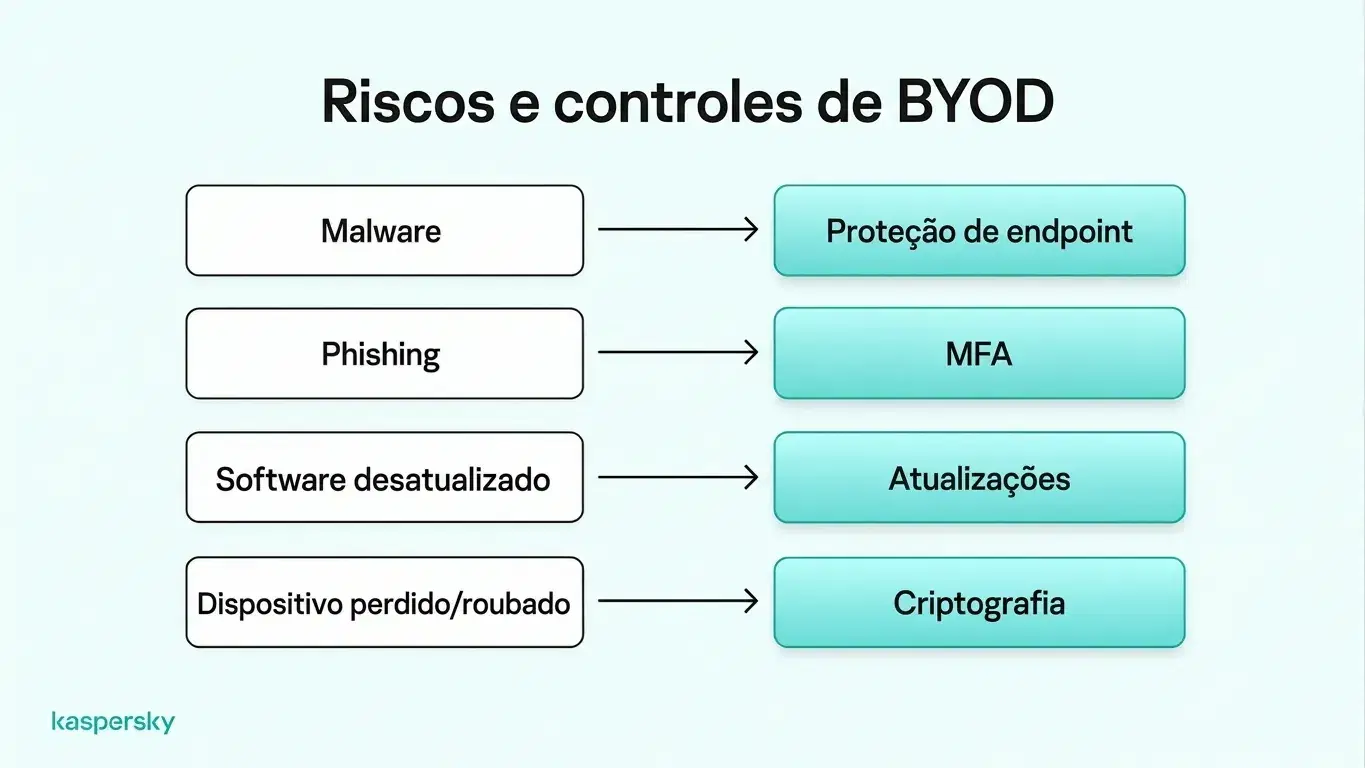
Malware e ransomware podem comprometer um notebook e dar aos atacantes acesso a arquivos ou contas corporativas. Phishing pode levar funcionários a entregar credenciais ou instalar software malicioso, enquanto sistemas operacionais, navegadores e aplicativos desatualizados podem apresentar vulnerabilidades que já foram corrigidas em versões mais recentes. Ao contrário de dispositivos gerenciados pela empresa, notebooks pessoais frequentemente dependem dos funcionários para instalar atualizações e manter proteções de segurança de forma contínua.
Notebooks compartilhados criam outro risco. Se familiares ou outras pessoas acessarem o mesmo dispositivo, podem instalar softwares inseguros acidentalmente ou expor informações da empresa. Redes não seguras também aumentam o risco, especialmente quando o acesso remoto não é bem protegido.
Informações da empresa também ficam mais difíceis de controlar quando funcionários as salvam em contas pessoais na nuvem, pastas locais ou aplicativos não aprovados. Isso dificulta o gerenciamento de acesso e a identificação de onde dados sensíveis estão armazenados — problema que se agrava quando o funcionário deixa a empresa, pois pode ser difícil remover arquivos corporativos mantidos em dispositivos pessoais.
Notebooks perdidos ou roubados também podem expor informações corporativas. O risco aumenta quando criptografia de disco, bloqueios de tela e autenticação forte do dispositivo não estão ativados.
Esses riscos variam bastante entre funcionários, conforme os dispositivos, softwares e hábitos de segurança de cada um. Estabelecer requisitos consistentes de cibersegurança ajuda pequenas empresas a reduzir essas diferenças e proteger melhor as informações corporativas.
Como melhorar a segurança de BYOD para funcionários remotos?
A segurança em BYOD funciona melhor quando várias proteções básicas são combinadas. Todo notebook pessoal aprovado deve atender a um padrão mínimo de segurança do dispositivo, cobrindo tanto a proteção de contas quanto o tratamento dos dados da empresa.
Melhorar a segurança não precisa significar infraestrutura complexa. Manter dispositivos atualizados, usar proteção confiável para endpoints, exigir autenticação forte e garantir que os dados de trabalho permaneçam em sistemas aprovados pela empresa reduz muitos dos riscos mais comuns.
Proteja dispositivos contra malware e acesso não autorizado
Notebooks pessoais usados para trabalho devem executar sistemas operacionais com suporte e manter navegadores e ferramentas de segurança atualizados. Atualizações de segurança são importantes porque corrigem falhas conhecidas que atacantes podem explorar.
Deve-se instalar proteção confiável para endpoints para detectar e bloquear malware, ransomware e outras ameaças. Isso é especialmente importante em dispositivos BYOD, pois os funcionários podem também usá‑los para navegação pessoal e baixar aplicativos fora do controle da empresa.
A criptografia de disco ajuda a proteger informações caso o notebook seja perdido ou roubado. Os dispositivos também devem usar bloqueio automático de tela e autenticação segura, como uma senha forte ou PIN, com autenticação biométrica quando disponível.
Acesso remoto seguro aos sistemas da empresa
E‑mail corporativo e outras contas importantes devem ser protegidos com autenticação multifator (MFA). Isso adiciona uma verificação além da senha e ajuda a evitar tomada de contas caso as credenciais sejam roubadas.
Funcionários devem usar senhas fortes e únicas para contas de trabalho, preferencialmente armazenadas em um gerenciador de senhas. Passkeys podem oferecer outra opção de acesso seguro quando suportadas.
Trabalhadores remotos também devem usar Wi‑Fi seguro e conexões criptografadas ao acessar sistemas corporativos. Uma VPN pode ser exigida para conectar a recursos privados da empresa ou quando a organização fornece essa ferramenta como parte da configuração de acesso remoto. Contudo, uma VPN deve ser tratada como uma camada de proteção, não como substituto de segurança de endpoint, autenticação multifator ou boas práticas de conta.
Separe dados pessoais e corporativos
Informações de trabalho devem ser armazenadas em contas corporativas aprovadas e em armazenamento gerenciado pela empresa. Por exemplo, funcionários devem salvar documentos corporativos em uma conta aprovada do Microsoft 365 ou Google Workspace, em vez de um drive pessoal na nuvem. Isso ajuda a empresa a controlar o acesso a arquivos sensíveis.
Membros da casa não devem conseguir acessar informações da empresa em um notebook compartilhado. Contas de usuário separadas reduzem o acesso acidental. Perfis diferentes no navegador também facilitam manter logins de trabalho e pessoais separados.
Essas medidas melhoram a organização e reduzem a mistura casual entre atividades pessoais e corporativas. Elas não garantem isolamento completo: se o dispositivo for comprometido, malware ainda pode afetar várias contas ou perfis.
Como pequenas empresas podem gerenciar a segurança de BYOD?
Pequenas empresas gerenciam BYOD mais eficazmente definindo regras claras antes que funcionários conectem notebooks pessoais aos sistemas corporativos.
Uma política de BYOD deve explicar quais dispositivos são permitidos, os padrões mínimos de segurança que devem ser atendidos, quais aplicativos e serviços os funcionários devem usar e quais responsabilidades cabem a cada um. Deve também cobrir uso aceitável, como as informações da empresa devem ser armazenadas e o que acontece se um dispositivo for perdido, comprometido ou deixado de ser usado para o trabalho.
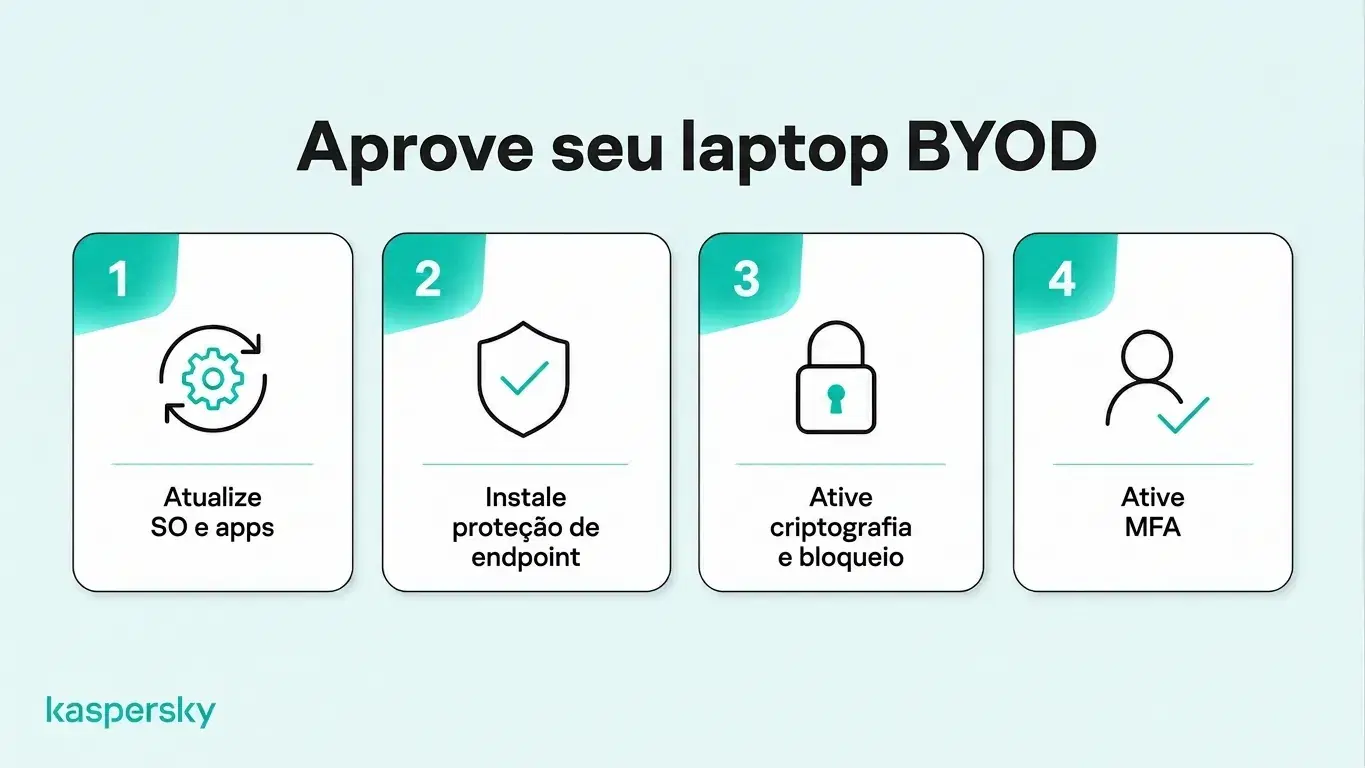
Antes de liberar acesso aos sistemas, pequenas empresas devem verificar se os notebooks pessoais cumprem os requisitos mínimos. Por exemplo, funcionários podem preencher uma lista de verificação de aprovação de dispositivo confirmando que o sistema operacional tem suporte, atualizações de segurança estão instaladas, proteção para endpoints está ativa e que a criptografia está habilitada. Verificações periódicas ajudam a identificar dispositivos que deixaram de atender aos requisitos.
O acesso deve seguir o princípio do menor privilégio. Conceda aos funcionários somente os sistemas e informações necessários para sua função. Permissões devem ser revistas quando as responsabilidades mudam e removidas prontamente quando alguém sai da empresa. O offboarding também deve contemplar quaisquer arquivos da empresa que ainda possam estar em um notebook pessoal.
Ferramentas centralizadas de segurança facilitam esse trabalho ao ajudar a empresa a gerenciar acesso e proteção de dispositivos a partir de um único lugar. Qualquer monitoramento deve ser limitado ao necessário para a segurança empresarial e evitar visibilidade desnecessária da atividade ou arquivos pessoais do funcionário.
Testado de forma independente e premiado pelos principais laboratórios da indústria.
O que fazer se o notebook pessoal de um funcionário for comprometido?
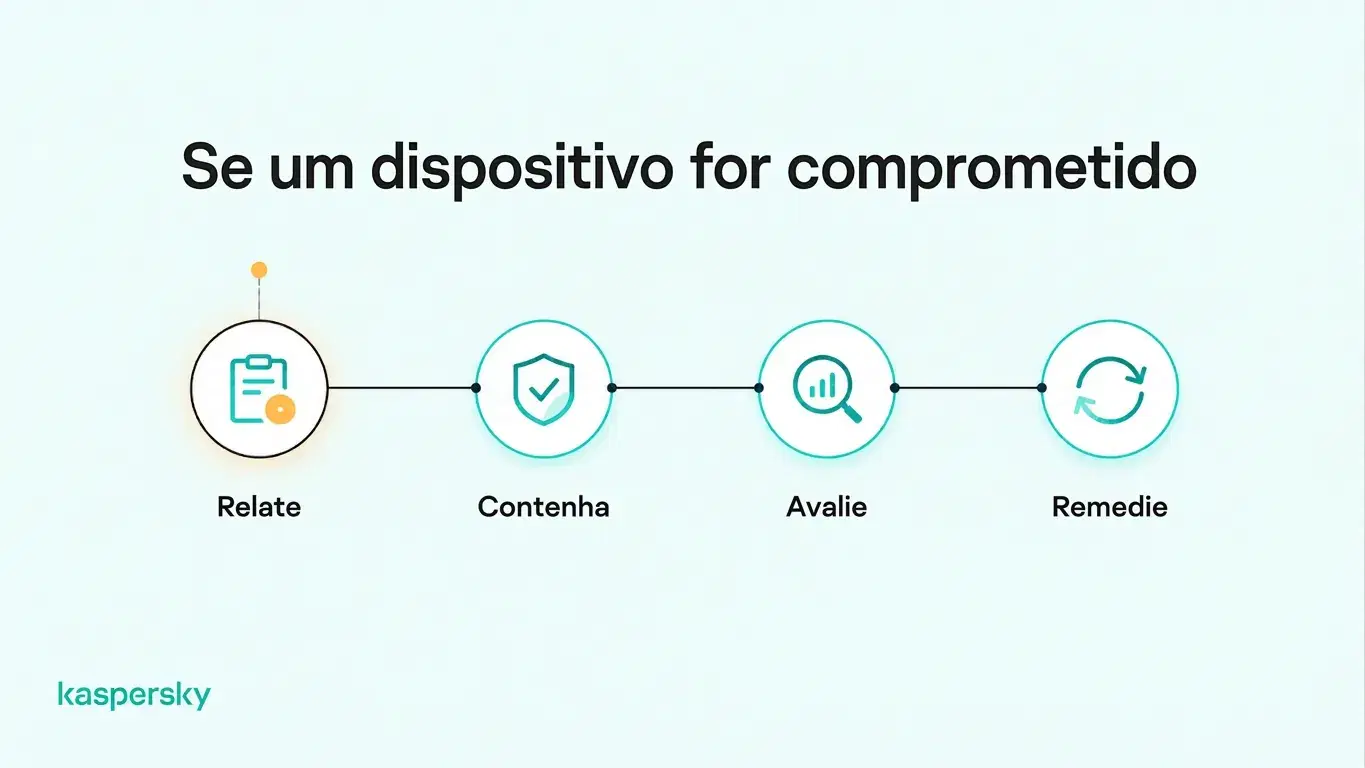
Funcionários devem reportar suspeita de malware, acesso não autorizado ou um notebook perdido/roubado o mais rápido possível. Reportes rápidos dão mais tempo para a empresa limitar o acesso e proteger contas afetadas.
A prioridade inicial é a contenção. Isso pode envolver bloquear temporariamente o dispositivo nos sistemas da empresa, encerrar sessões ativas, redefinir credenciais afetadas ou isolar um dispositivo que possa estar infectado por malware.
Depois de conter a ameaça imediata, a empresa deve avaliar se contas, arquivos ou sistemas corporativos foram expostos. Verifique:
- Se arquivos da empresa foram armazenados no notebook
- Quais contas corporativas tinham sessões ativas no dispositivo
- Se houve logins suspeitos
- Se o dispositivo tinha acesso a sistemas sensíveis ou serviços na nuvem.
Se houver suspeita de malware, o dispositivo deve ser limpo e verificado antes de credenciais importantes serem alteradas nele. Alterações de contas sensíveis devem ser feitas a partir de um dispositivo conhecido e limpo.
Um notebook pessoal comprometido só deve recuperar acesso aos sistemas da empresa depois que o problema de segurança for resolvido e o dispositivo voltar a atender aos requisitos de BYOD da empresa. No caso de perda ou roubo, contas e sessões afetadas devem permanecer restringidas até que a empresa esteja segura de que o acesso corporativo foi protegido.
Artigos relacionados:
- Quais são os riscos de vulnerabilidades em dispositivos endpoint em ambientes de BYOD?
- Quais as principais diferenças entre antivírus pessoal e corporativo?
- Quais são as práticas essenciais de e‑mail para pequenas empresas?
- Como um "Guia de cibersegurança para pequenas empresas" pode ajudar minha equipe?
Produtos recomendados:
FAQs
Empregadores podem monitorar notebooks pessoais de funcionários?
Sim, empregadores podem monitorar atividades relacionadas ao trabalho ou configurações de segurança em notebooks pessoais, dependendo das leis aplicáveis e das políticas da empresa. O monitoramento deve ser transparente, limitado a necessidades legítimas de negócio e respeitar a privacidade do funcionário.
Uma empresa pode apagar remotamente o notebook pessoal de um funcionário?
Sim — algumas ferramentas de gerenciamento de dispositivos permitem que empresas apaguem completamente um notebook, incluindo arquivos pessoais. Outras ferramentas podem remover seletivamente dados corporativos. Os funcionários devem compreender essas capacidades antes de concordar com o gerenciamento do dispositivo.
Quem paga pelo software de segurança em notebooks pessoais usados para trabalho?
Empregadores frequentemente bancam o software de segurança exigido em notebooks pessoais usados para trabalho, para garantir proteção consistente. Porém, a responsabilidade pelos custos depende das políticas da empresa, acordos de trabalho e leis aplicáveis.
Pequenas empresas devem fornecer notebooks ou permitir que funcionários usem os próprios?
Notebooks fornecidos pela empresa são, em geral, preferíveis quando a organização precisa de maior controle de segurança ou lida com dados sensíveis. BYOD pode oferecer flexibilidade e reduzir custos com equipamentos, desde que os dispositivos pessoais atendam aos requisitos de segurança da empresa.