A maioria das pequenas empresas já realiza algum trabalho de DIY segurança, mesmo que isso não seja função oficial de ninguém. Terceirização de segurança (cibernética) significa pagar uma empresa externa para assumir parte ou todo esse trabalho, desde instalar atualizações até monitorar logins suspeitos. Não é a mesma coisa que comprar um software de segurança, que você pode operar internamente.
O que é terceirização de segurança?
Uma empresa que terceiriza a segurança paga um provedor de serviços externo para cuidar de parte ou de toda a sua rotina de segurança. Isso pode incluir monitoramento de alertas, gerenciamento de dispositivos e tecnologias de segurança, execução de varreduras de vulnerabilidades e resposta a incidentes.
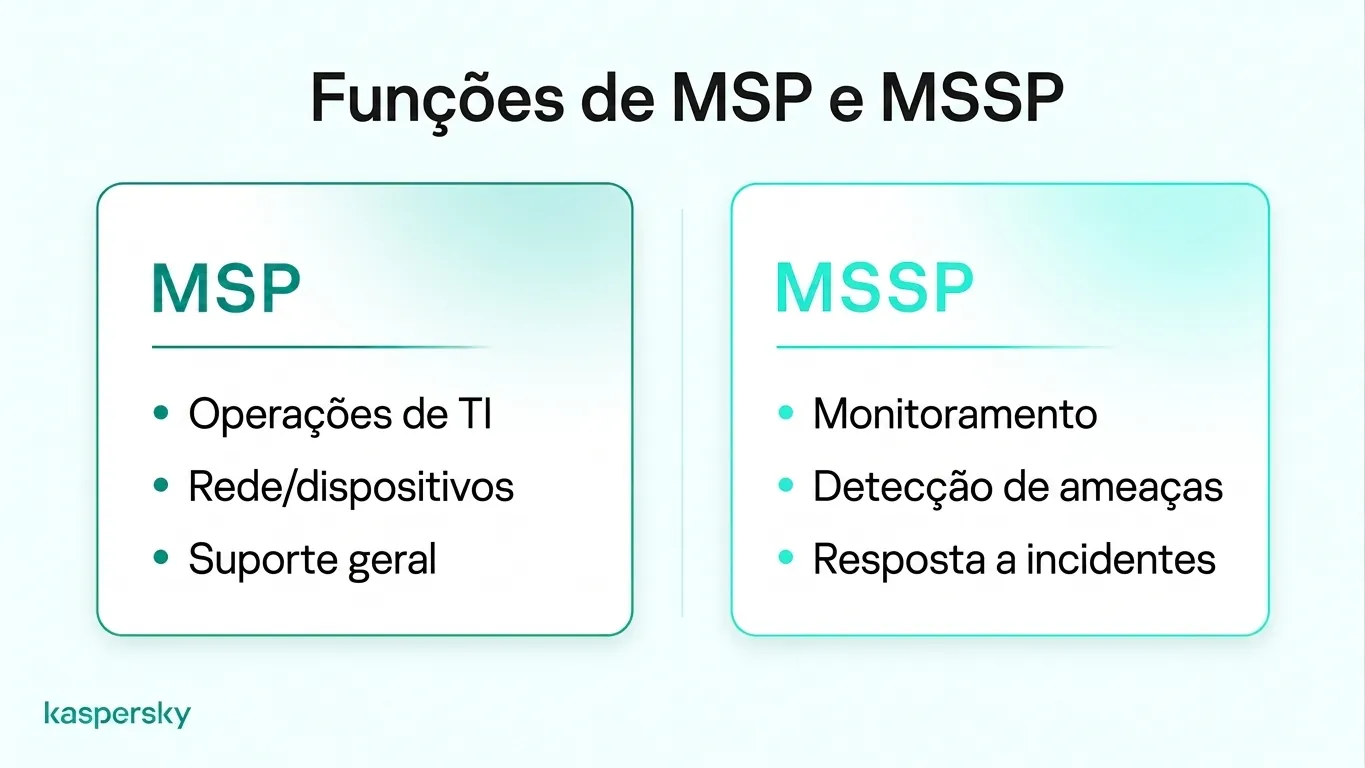
Existem dois tipos de provedores que fazem a maior parte desse trabalho:
- Um provedor de serviços gerenciados (MSP) cuida das operações do dia a dia de IT, como configurar computadores, zelar pela rede e resolver problemas. Um MSP é uma rota comum para a terceirização de IT em pequenas empresas.
- Um provedor de serviços de segurança gerenciada (MSSP) foca na segurança da informação, com serviços que podem incluir detecção de ameaças, monitoramento fora do horário comercial e resposta a incidentes.
Pequenas empresas geralmente escolhem uma das três configurações:
- DIY, ou interno, significa que sua própria equipe cuida de tudo, usando software de segurança e seu próprio tempo.
- Segurança terceirizada significa que um provedor, normalmente um MSP ou MSSP, faz esse trabalho em seu lugar.
- Um modelo híbrido divide o trabalho entre DIY e terceirização.
Você não precisa terceirizar toda a sua segurança. Uma empresa pode terceirizar uma tarefa específica, como uma auditoria anual de segurança ou ajuda após um ataque, e gerenciar o restante internamente.
- Muitas pequenas empresas conseguem cuidar da proteção do dia a dia por conta própria com software de segurança, responsáveis nomeados para cada tarefa e verificações regulares.
- Executar seu próprio software de segurança não exige necessariamente contratar um provedor de serviços gerenciados.
- Um MSSP se especializa em segurança, enquanto um MSP cuida principalmente das operações diárias de IT.
- A terceirização pode adicionar expertise e monitoramento, mas sua empresa mantém a responsabilidade por acessos, treinamento da equipe e dados de clientes.
- Os preços da terceirização normalmente dependem do porte da empresa, do número de dispositivos, do escopo do serviço, das necessidades de suporte e da complexidade do seu ambiente de IT.
- Com um modelo híbrido, a equipe executa a segurança rotineira enquanto especialistas externos cuidam de avaliações ou incidentes graves.
Pequenas empresas podem gerenciar a segurança cibernética por conta própria?
Muitas pequenas empresas gerenciam sua própria segurança da informação sem um especialista na equipe. Isso funciona bem para ambientes simples, como alguns laptops, e-mail em nuvem e sem servidores no local.
Do que a terceirização de segurança exige?
Para operar a segurança internamente, uma pequena empresa geralmente precisa de alguém com conhecimento técnico básico, tempo regular dedicado às tarefas de segurança, um responsável nomeado para cada atividade e um software de segurança que cubra todos os dispositivos da empresa.
Equipes pequenas frequentemente pulam o terceiro ponto, e tarefas sem um responsável direto acabam sendo esquecidas. Cada tarefa precisa de uma pessoa definida que instale atualizações, configure novas contas e trate dos alertas.
Muitos produtos de segurança empresarial permitem que pequenas equipes gerenciem a proteção por meio de um painel centralizado. Isso facilita verificar a segurança dos dispositivos, aplicar atualizações e ajustar configurações sem tratar cada máquina individualmente.
Onde a segurança interna pode falhar?
A segurança interna pode falhar por falta de conhecimento técnico e disponibilidade. Uma equipe pequena pode não ter as habilidades para identificar um ataque bem oculto ou conter um ransomware, e alertas que chegam à noite ou nos fins de semana podem ser perdidos.
A pessoa responsável pela segurança normalmente acumula outra função. Se ela estiver ausente quando um alerta chegar, pode não ser verificado até dias depois. Além disso, em um incidente sério, pode faltar a habilidade necessária para descobrir o que o invasor acessou e o que é preciso informar a clientes ou órgãos reguladores.
Quais tarefas de segurança uma pequena empresa pode fazer internamente?
A maioria das pequenas empresas consegue executar proteção diária de dispositivos, segurança de contas, treinamento contra phishing e backups internamente. Essas tarefas seguem rotinas definidas, e o software de segurança empresarial automatiza grande parte delas, desde varreduras programadas até o envio de atualizações.
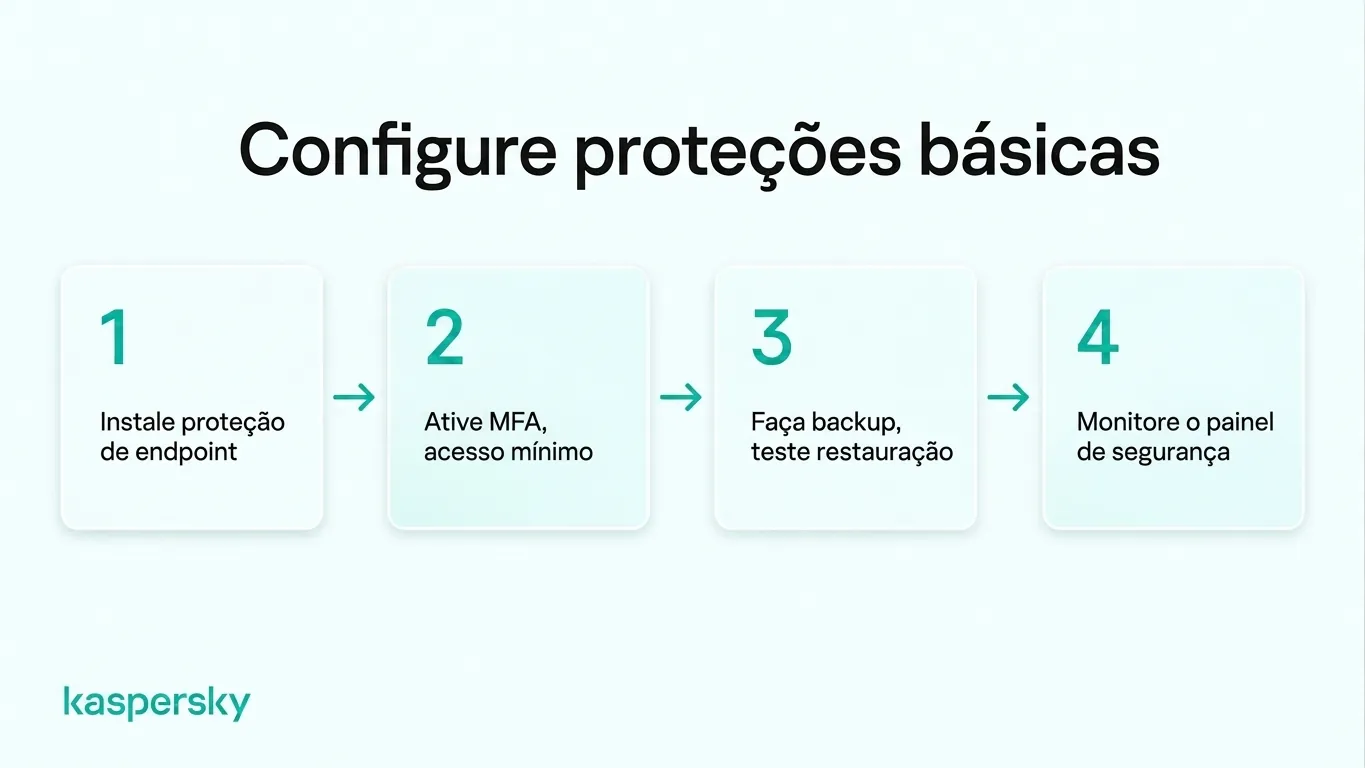
Uma pequena empresa geralmente cobre o básico com esses quatro passos:
- Instale software de segurança (Small Office Security trial link) em cada computador e celular. Ele pode bloquear malwares conhecidos, sinalizar downloads de risco e alertar sobre sites de phishing. Ative também as atualizações automáticas. Muitos ataques exploram vulnerabilidades conhecidas que já têm correção. Se a equipe usa celulares pessoais para trabalho, defina quais dispositivos podem acessar dados da empresa.
- Use autenticação multifator (MFA) para e‑mail, serviços bancários e apps em nuvem. Uma senha roubada passa a ser menos eficiente para invadir. Conceda a cada pessoa apenas o acesso necessário ao seu papel e retire permissões no último dia de trabalho. Um lembrete rápido sobre phishing uma ou duas vezes por ano ajuda a equipe a identificar uma das ameaças mais comuns.
- Estabeleça uma rotina de backup e verifique se ela funciona. Mantenha pelo menos uma cópia offline ou fora da rede principal e teste a restauração a cada poucos meses. Depois escreva um plano de uma página para roubo de laptop ou ataque de ransomware. Deve indicar quem ligar, o que desconectar e onde estão os backups.
- Monitore o painel central. Muitas soluções de segurança empresarial oferecem um painel para verificar a proteção dos dispositivos, gerenciar atualizações e revisar alertas de segurança. Consulte relatórios rotineiros, atualizações que falharam e vencimentos de licença regularmente, mas garanta que alertas críticos sejam revisados prontamente em vez de esperar apenas a checagem semanal programada.
Testado independentemente e premiado pelos principais laboratórios do setor.



Quais são as vantagens e desvantagens de terceirizar a segurança cibernética?
Um provedor externo pode trazer habilidades especializadas, ferramentas de segurança adicionais, menos trabalho para a equipe e a tranquilidade de profissionais cuidando da proteção. A desvantagem é a dependência do provedor, menor controle direto e possíveis lacunas no que o contrato cobre.
Os analistas de um MSSP lidam com ataques em várias organizações e podem reconhecer ameaças que a equipe interna não viu antes. Alguns provedores também oferecem monitoramento contínuo e capacidade de resposta a incidentes que seria difícil para uma pequena empresa manter sozinha. A segurança terceirizada de IT pode, portanto, reduzir a necessidade de contratar especialistas dedicados.
No entanto, depois que um provedor assume sua segurança, você passa a depender do quadro de funcionários dele, dos prazos de resposta e das decisões tomadas, e a qualidade do serviço pode variar entre provedores. Você também precisará verificar os contratos para entender exatamente o que está incluso. Por exemplo, um provedor que cuida dos seus laptops pode não cobrir as contas em nuvem que armazenam dados de clientes.
Veja como segurança interna e terceirizada se comparam:
|
Fator |
DIY (interno) |
Terceirizado |
|
Especialização |
Limitada ao conhecimento da sua equipe |
Acesso a especialistas em segurança, dependendo do provedor |
|
Flexibilidade |
Você pode mudar ferramentas ou rotinas quando quiser |
Alterações podem depender do acordo com o provedor ou de atualização de contrato |
|
Esforço administrativo |
Horas da equipe toda semana |
Menos trabalho rotineiro, mas é preciso tempo para gerenciar o provedor |
|
Controle |
Controle direto sobre configurações e acessos |
Controle compartilhado, dependendo do que o contrato permite |
|
Disponibilidade |
Normalmente durante o horário comercial |
Pode incluir monitoramento 24/7, dependendo do plano |
A terceirização também exige coordenação interna. Sua empresa precisa de alguém que revise o trabalho do provedor, aprove decisões importantes de segurança e coordene a resposta caso ocorra um incidente.
Quanto custa terceirizar a segurança cibernética em comparação com a segurança interna?
DIY segurança interna tipicamente envolve assinaturas de software e tempo da equipe, enquanto a terceirização adiciona taxas do provedor, mas pode reduzir a carga interna. Qual abordagem sai mais em conta depende do tamanho da empresa, número de dispositivos, requisitos de segurança e serviços incluídos.
Provedores normalmente cobram uma taxa mensal por dispositivo ou por usuário, mas duas empresas do mesmo porte podem receber orçamentos diferentes. Um plano que cobre atualizações e antivírus costuma custar menos que um com monitoramento 24/7 e resposta a incidentes. Filiais extras, funcionários remotos e servidores no local também aumentam o custo, por isso uma tabela genérica não mostra o valor real da segurança para pequenas empresas.
DIY evita a taxa do provedor, mas as horas que a equipe dedica à segurança também têm custo para o negócio, já que esse tempo deixa de ser usado nas outras atividades.
|
Item de custo |
DIY |
Terceirizado |
|
Taxas recorrentes |
Licenças de software de segurança |
Taxa mensal do MSP ou MSSP, muitas vezes por dispositivo ou usuário |
|
Configuração |
Horas da equipe para instalar e configurar |
Taxa de onboarding, mais horas da equipe durante a transição |
|
Administração contínua |
Horas da equipe para atualizações, alertas e verificações |
Horas da equipe para revisar relatórios e gerir o provedor |
|
Resposta a incidentes |
Ajuda de especialistas comprada quando necessária |
Incluída ou cobrada separadamente, dependendo do contrato |
|
Trabalhos ocasionais de especialista |
Avaliações ou auditorias compradas conforme necessário |
Às vezes incluído, às vezes extra |
Para comparar as duas opções de forma justa, liste primeiro o que precisa ser protegido, como dispositivos, contas e dados. Observe quais tarefas sua equipe pode gerenciar e peça orçamentos para o restante. Depois some um ano de custos de software, tempo da equipe e taxas do provedor para cada opção.
Quando uma pequena empresa deve terceirizar a segurança cibernética?
Faz sentido contratar um provedor quando sua infraestrutura exige mais habilidades ou horas do que sua equipe pode oferecer. Muitas empresas sem um especialista em IT optam por manter parte da segurança internamente.
Quais situações exigem expertise externa?
Uma empresa tende a precisar de ajuda externa quando seu ambiente de IT é complexo, quando normas do setor exigem controles específicos, ou quando um incidente grave, como ransomware ou uma violação de dados, precisa de especialistas para conter os danos.
Uma clínica médica com prontuários ou uma loja online que processa pagamentos por cartão pode ter regras sobre controles de segurança, registro de eventos e testes. Durante um ataque, um especialista em resposta a incidentes pode ajudar a conter o dano, preservar evidências e identificar quais dados foram acessados ou roubados. Muitas equipes pequenas não têm essas habilidades, por isso podem não responder bem a um ataque grave.
Como decidir entre segurança interna e terceirizada?
Compare o que sua equipe consegue cobrir com o que seu negócio precisa: as habilidades e horas exigidas, as normas do setor e o orçamento. Mantenha internamente o que a equipe pode cobrir e peça orçamentos para o resto.
Pergunte a si mesmo:
- Alguém da equipe consegue configurar o software de segurança, ler alertas e identificar quando algo está errado?
- Essa pessoa tem algumas horas por semana dedicadas à segurança, protegidas de suas outras tarefas?
- Vocês mantêm servidores próprios, vários sites ou uma grande força de trabalho remota?
- Clientes, seguradoras ou órgãos reguladores exigem controles específicos ou testes regulares?
- Um provedor sairia mais barato do que o tempo que sua equipe gastaria?
Se sua equipe tem habilidades e tempo para gerenciar a segurança do dia a dia, a solução interna pode ser suficiente. Se você só precisa de auxílio em tarefas específicas, um modelo híbrido oferece expertise adicional sem um contrato completo. A terceirização contínua tende a fazer mais sentido quando os requisitos de segurança consistentemente excedem as capacidades ou a disponibilidade da sua equipe.
Exemplos de pequenas empresas
Escritório de contabilidade
Esse escritório de quatro pessoas usa laptops, e‑mail em nuvem e um drive compartilhado online, sem servidores para manter. Um dos sócios dedica uma hora toda sexta para checar o painel de segurança e confirmar que o backup da semana foi realizado. Com software de segurança e MFA em todas as contas, o escritório pode não precisar de ajuda externa.
Ateliê de arquitetura
Um ateliê de 15 pessoas mantém um servidor de arquivos e vários arquitetos trabalham de casa conectando‑se a ele. Nesse caso, o gerente do escritório faz as checagens diárias, mas ninguém verificou se as conexões remotas são seguras. Um especialista poderia revisar a configuração de segurança anualmente para identificar lacunas, sem a necessidade de um contrato mensal.
Varejista online
O varejista tem 40 funcionários, processa pagamentos por cartão e usa vários sistemas em nuvem. Seu software de segurança gera mais alertas diários do que a equipe de IT de duas pessoas consegue revisar, e a loja precisa ficar no ar 24/7. Nesse cenário, uma solução de segurança gerenciada para pequenas empresas pode ser a escolha mais prática, pois adiciona monitoramento em tempo integral e resposta a incidentes.
Pequenas empresas podem combinar segurança interna e terceirizada?
Podem sim — no modelo híbrido, a equipe interna faz tarefas rotineiras como atualizações, contas e backups. Especialistas externos cobrem o que a equipe não tem habilidade ou tempo para fazer, como monitoramento contínuo ou resposta a incidentes.
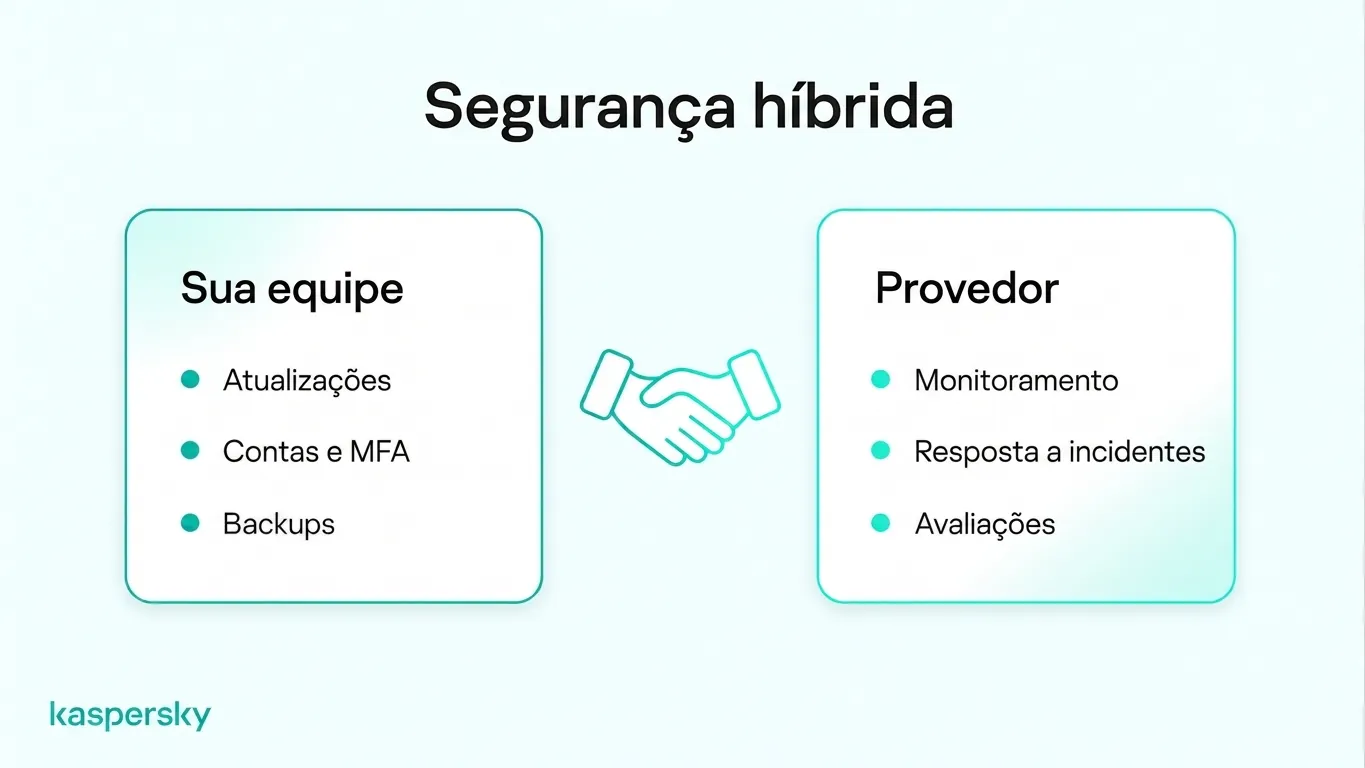
Combine responsabilidades antes de assinar um contrato. O acordo deve listar quais dispositivos e contas o provedor cobre e quais tarefas permanecem com sua equipe. Deve também indicar quem contata quem quando um alerta precisa ser escalado e os prazos de resposta acordados pelo provedor.
Se você já paga um MSP, use a mesma divisão de tarefas para revisar o contrato. Liste o que você já paga e marque os serviços que utiliza. Verifique quais tarefas sua equipe poderia assumir e procure lacunas, como celulares de funcionários ou novos dispositivos que o provedor não cobre. Pergunte também como o provedor reporta a gestão terceirizada de IT, para que você veja o que foi feito a cada mês.
Artigos relacionados:
- Como simplificar a segurança de IT para empresas sem equipe de IT
- Um guia completo de segurança cibernética para pequenas empresas
- Segurança de e‑mail para pequenas empresas
- Quais as diferenças principais entre EDR e antivírus?
Produtos recomendados:
- Kaspersky Small Office Security
- Baixar avaliação grátis do Kaspersky Small Office Security
- Baixar avaliação gratuita de 30 dias do nosso plano Premium
FAQs
Posso começar com segurança interna e migrar para serviços gerenciados depois?
Sim. Muitos provedores recebem empresas que já gerenciam sua própria segurança. Uma lista atualizada de dispositivos, contas e configurações de segurança acelera a transição, embora alguns provedores possam preferir substituir suas ferramentas existentes.
Como saber se um provedor de segurança gerenciada está cumprindo seu papel?
Verifique os relatórios entregues com os níveis de serviço do contrato, como prazos de resposta acordados. Bons relatórios mostram alertas tratados, atualizações aplicadas e incidentes investigados. Respostas lentas, resumos vagos ou dispositivos ausentes nos registros podem indicar falhas.
Quais responsabilidades de segurança permanecem com sua empresa após terceirizar?
Sua empresa continua responsável por proteger os dados de clientes, gerir acessos dos funcionários, treinar a equipe e cumprir requisitos de segurança aplicáveis. Terceirizar tarefas técnicas não elimina essas responsabilidades, embora o provedor também possa ter obrigações legais e contratuais.
Uma pequena empresa precisa de um centro de operações de segurança?
Normalmente não da própria empresa. Um SOC é uma equipe que monitora e responde a alertas 24/7. Poucas pequenas empresas conseguem manter um, então aquelas que precisam de cobertura 24/7 podem comprá‑la por meio de um MSSP.