O que é segurança de aplicativos móveis?
Segurança de aplicativos móveis, ou segurança de aplicações móveis, é a prática de proteger aplicativos para celular, os dados que eles processam e os serviços aos quais se conectam contra acesso não autorizado, uso indevido e ataques cibernéticos.
Isso é importante porque aplicativos móveis são frequentemente usados para atividades sensíveis — como banco, compras, mensagens e acesso a sistemas corporativos. Uma falha de segurança no app pode expor informações pessoais, credenciais de login, dados de pagamento ou registros empresariais.
Segurança de aplicativos móveis difere da segurança do dispositivo móvel, que foca na proteção do próprio telefone ou tablet. Também é distinta da privacidade do app, que trata de como os dados pessoais são coletados e compartilhados.
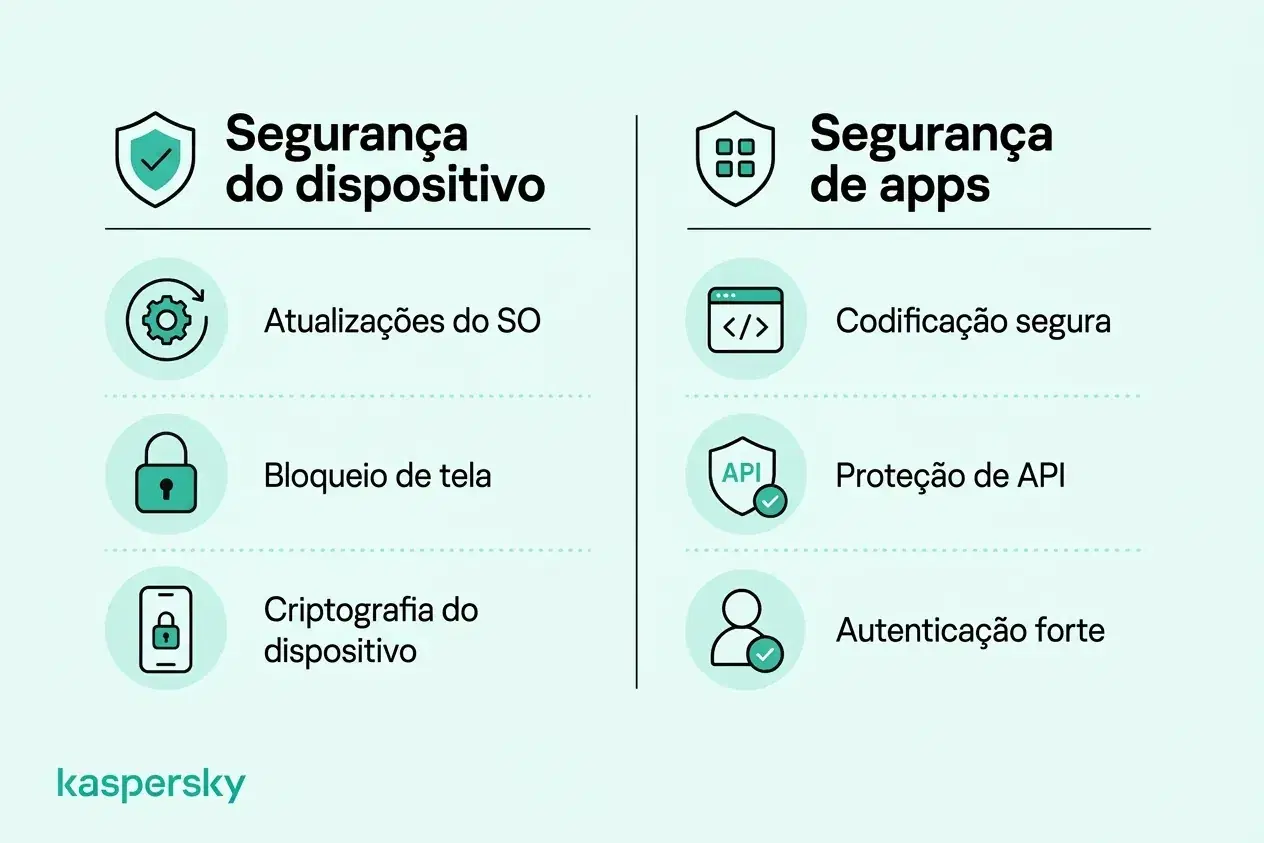
A responsabilidade é compartilhada: desenvolvedores precisam construir e testar apps com segurança e organizações devem gerenciar acesso e proteger sistemas conectados. Usuários precisam manter apps atualizados e proteger suas contas e dados.
- Segurança de aplicativos móveis protege apps, dados dos usuários e os serviços aos quais esses apps se conectam.
- Riscos comuns incluem armazenamento de dados inseguro, autenticação fraca, comunicações vulneráveis, apps maliciosos e componentes desatualizados.
- Desenvolvedores são responsáveis por projeto seguro, codificação, testes e manutenção.
- Usuários podem reduzir riscos instalando apps confiáveis, revisando permissões, mantendo software atualizado e protegendo contas.
- Empresas devem controlar o acesso a aplicativos e dados corporativos, especialmente em dispositivos de propriedade da empresa e em dispositivos de terceiros.
- Segurança de aplicativos móveis está relacionada à segurança do dispositivo e à privacidade, mas não é a mesma coisa.
Quais são as ameaças e vulnerabilidades mais comuns em aplicativos móveis?
Uma vulnerabilidade é uma fraqueza no app ou em seus sistemas de apoio. Métodos de ataque são as formas como essas fraquezas são exploradas. As consequências variam desde perda de dados até prejuízos financeiros imediatos.
Os riscos comuns afetam tanto apps Android quanto iOS e se sobrepõem às questões destacadas no OWASP Mobile Top 10, incluindo tratamento inseguro de dados, autenticação fraca, comunicações vulneráveis e componentes de software inseguros. Essas fraquezas podem comprometer desde apps bancários e de compras até plataformas de mensagens e software corporativo.
Armazenamento e comunicação de dados inseguros
Informações sensíveis podem ser expostas se um app armazená‑las de forma insegura no dispositivo, as enviar por conexões pouco protegidas ou depender de APIs vulneráveis.
Isso coloca em risco dados pessoais, credenciais de login, informações de pagamento e dados corporativos. Um app financeiro inseguro pode vazar detalhes de transações; um app empresarial vulnerável pode divulgar registros de clientes ou documentos confidenciais.
Autenticação fraca e controles de acesso
Autenticação deficiente, gerenciamento inseguro de sessões e autorização fraca podem permitir que atacantes acessem contas ou informações indevidamente.
Resultados possíveis incluem tomada de conta de contas, elevação de privilégios ou acesso a dados de outros usuários. Em um app de compras, isso pode expor informações de pagamento salvas; em um app corporativo, pode permitir que um usuário não autorizado veja funções administrativas ou registros internos.
Malware, adulteração de apps e engenharia reversa
As ameaças móveis também incluem aplicativos maliciosos, spyware, trojans bancários e versões falsas de apps legítimos. Esses programas podem roubar credenciais, monitorar atividades ou redirecionar pagamentos.
Engenharia reversa envolve analisar o código ou o comportamento de uma aplicação para entender seu funcionamento. Embora útil em pesquisa legal de segurança, atacantes podem usá‑la para encontrar falhas ou contornar proteções. A adulteração de aplicativos diz respeito a modificações não autorizadas que alteram funcionalidades, comprometem controles de segurança ou facilitam fraudes. Mesmo apps legítimos podem conter vulnerabilidades que atacantes exploram.
Software desatualizado e componentes vulneráveis
Apps frequentemente dependem de bibliotecas e outros componentes de terceiros (SDKs). Se esses componentes estiverem desatualizados ou inseguros, podem introduzir fragilidades mesmo quando o código do app estiver bem escrito.
Apps sem correções e componentes sem suporte são particularmente arriscados porque vulnerabilidades conhecidas podem permanecer exploráveis. Problemas na cadeia de suprimentos de software também podem afetar muitos apps ao mesmo tempo quando dependem do mesmo componente vulnerável de terceiros.
O que deve conter uma checklist de segurança de aplicativos móveis?
Uma checklist de segurança de aplicativos móveis deve cobrir cinco áreas principais: arquitetura e permissões, autenticação e autorização, armazenamento de dados e privacidade, comunicação de rede e APIs, e integridade da aplicação e testes.
Essas salvaguardas devem ser consideradas durante todo o desenvolvimento e manutenção do app. Desenvolvedores e organizações que operam serviços móveis são os principais responsáveis por implementá‑las, usando frameworks como o OWASP Mobile Application Security Verification Standard (MASVS), além das orientações de segurança do Android e do iOS.
Arquitetura segura e permissões
Apps devem seguir o princípio do menor privilégio: conceda a componentes, serviços e usuários apenas o acesso necessário.
Desenvolvedores devem evitar senhas codificadas, chaves API e outros segredos, e minimizar a exposição desnecessária de informações sensíveis. Dependências e bibliotecas de terceiros (SDKs) devem ser avaliadas quanto a vulnerabilidades ao longo do ciclo de vida, e a arquitetura da aplicação deve limitar o impacto caso um componente seja comprometido.
Autenticação e autorização
A autenticação deve verificar os usuários de forma segura, enquanto a autorização deve controlar o que cada usuário pode acessar. Decisões de acesso importantes devem ser aplicadas no servidor em vez de depender apenas do app móvel.
Os apps devem apoiar métodos adequados de autenticação multifator (autenticação multifator, MFA) e recuperação de conta segura. Tokens de autenticação devem ser protegidos por armazenamento seguro e gerenciamento cuidadoso de sessões para evitar que usuários acessem informações ou funções além de suas permissões.
Armazenamento de dados seguro e privacidade
Criptografia em aplicativos móveis ajuda a proteger informações sensíveis armazenadas em dispositivos e nos sistemas de backend. Em conjunto com controles de acesso apropriados e gerenciamento seguro de chaves, a criptografia reduz o risco de exposição não autorizada de dados.
O Android Keystore pode armazenar com segurança chaves criptográficas em dispositivos Android. O iOS Keychain fornece armazenamento protegido para credenciais e outros pequenos pedaços de dados sensíveis. Nenhum desses mecanismos deve ser motivo para guardar mais informações do que o necessário.
Apps também devem minimizar a coleta e retenção desnecessárias e impedir que dados sensíveis apareçam em logs, backups, notificações ou interfaces expostas.
Comunicação de rede segura e APIs
A comunicação entre o app e seus servidores deve usar HTTPS com TLS configurados adequadamente.
APIs deve exigir autenticação e autorização seguras e validar requisições no servidor. Proteções adicionais contra interceptação ou manipulação podem ser apropriadas para aplicativos de maior risco, mas dados sensíveis nunca devem ser enviados por canais inseguros.
Integridade da aplicação e testes de segurança
Controles de integridade da aplicação ajudam a detectar ou desencorajar modificações não autorizadas, enquanto testes de segurança de aplicativos móveis identificam vulnerabilidades antes que atacantes possam explorá‑las. Juntas, essas medidas ajudam desenvolvedores a reduzir riscos ao longo do ciclo de vida do aplicativo.
Ofuscação de código, verificações de integridade e proteções em tempo de execução podem dificultar engenharia reversa e adulteração. No entanto, essas ações não garantem que uma aplicação seja imune a ataques.
Testes de segurança também devem fazer parte do desenvolvimento, não serem deixados apenas para o lançamento. Isso pode incluir:
- SAST: examinar código‑fonte ou binários em busca de fraquezas de segurança.
- DAST: testar a aplicação em execução para comportamentos exploráveis.
- Avaliações de vulnerabilidade: identificar e priorizar fraquezas conhecidas.
- Teste de penetração: simular ataques realistas para verificar se as vulnerabilidades podem ser exploradas.
Os testes devem ser repetidos após mudanças significativas na aplicação e conforme surgem novas ameaças ou vulnerabilidades.
|
Área de segurança |
Perguntas-chave de verificação |
|
Arquitetura e permissões |
O app segue o princípio do menor privilégio? As dependências de terceiros foram avaliadas quanto a vulnerabilidades? |
|
Autenticação e autorização |
Os usuários são verificados de forma segura? Os controles de acesso são aplicados no servidor? |
|
Armazenamento de dados e privacidade |
Informações sensíveis estão protegidas em armazenamento? A coleta de dados desnecessária foi evitada? |
|
Comunicação de rede |
As conexões app‑servidor estão criptografadas? Os APIs estão adequadamente protegidos? |
|
Integridade da aplicação e testes |
O app está protegido contra riscos relevantes de adulteração? Testes de segurança são realizados regularmente? |
Como melhorar a segurança dos seus aplicativos móveis?
A segurança de aplicativos móveis depende tanto de como as aplicações são construídas quanto de como são usadas. Desenvolvedores são responsáveis por projeto seguro, codificação, testes e proteção do backend, enquanto pessoas e empresas reduzem riscos por meio de escolhas de apps mais seguras, segurança de contas, permissões e gerenciamento de dispositivos.
Software de segurança pode adicionar uma camada extra contra certas ameaças, como malware, phishing e links maliciosos, mas não corrige código inseguro do app nem vulnerabilidades em sistemas backend do provedor.
Boas práticas de segurança de aplicativos móveis para usuários
- Baixe apps de fontes confiáveis: prefira lojas de aplicativos reputadas, verifique o desenvolvedor e tenha cautela com arquivos APK ou links de instalação desconhecidos.
- Revise permissões: limite acessos desnecessários a localização, contatos, câmera, microfone e outras informações sensíveis.
- Mantenha apps atualizados: instale atualizações de aplicativos e do sistema operacional prontamente e remova apps que não usa ou que não têm mais suporte.
- Proteja contas: use senhas únicas, um gerenciador de senhas e autenticação multifator onde disponível.
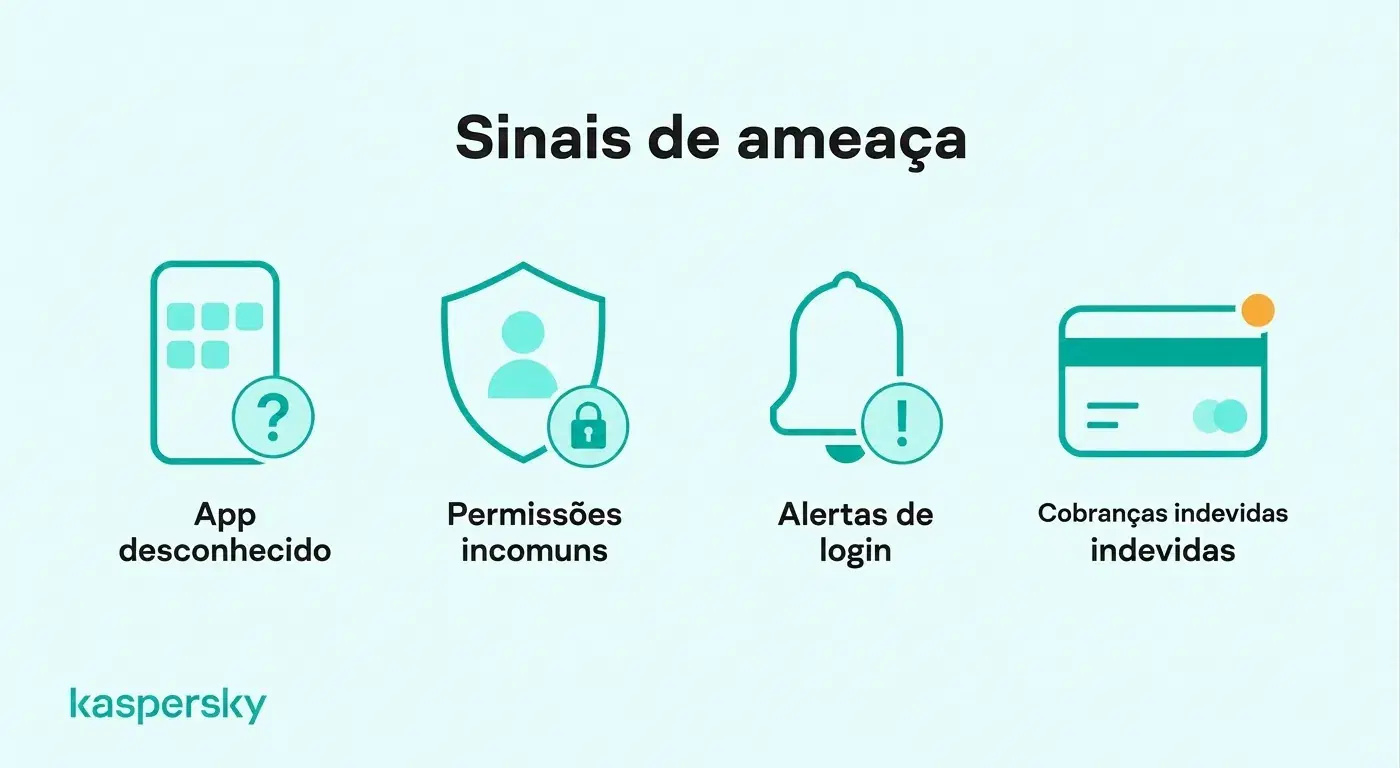
- Fique atento a comportamentos suspeitos: investigue apps desconhecidos, pedidos de permissão inesperados, alertas de login incomuns ou atividade não autorizada em contas.
- Use software de segurança adequado: escolha proteção móvel confiável que ajude a detectar apps maliciosos, tentativas de phishing e links inseguros, conforme o dispositivo e os recursos suportados.
Testado de forma independente e premiado pelos principais laboratórios do setor.
Boas práticas de segurança de aplicativos móveis para pequenas empresas
Pequenas empresas devem combinar orientação aos funcionários com controles sobre quais apps móveis podem acessar informações da empresa.
- Controle o uso de apps: defina quais aplicações são aprovadas para acessar sistemas e dados empresariais.
- Proteja contas corporativas: exija autenticação multifator adequada e limite permissões de funcionários conforme suas responsabilidades.
- Gerencie riscos móveis: estabeleça requisitos mínimos de segurança para dispositivos de propriedade da empresa e dispositivos de terceiros que acessam aplicações corporativas.
- Proteja informações da empresa: limite acessos desnecessários a registros de clientes, documentos confidenciais e serviços em nuvem conectados.
- Treine os funcionários: ajude a equipe a reconhecer apps maliciosos, links de instalação fraudulentos e solicitações de login suspeitas.
- Use medidas de segurança adequadas: combine proteção de endpoint, segurança de contas, controles de acesso e conscientização dos funcionários em vez de depender de uma única salvaguarda.
Kaspersky Small Office Security pode apoiar a cibersegurança de pequenas empresas protegendo dispositivos e contas empresariais compatíveis. Segurança premiada e sem equipe IT necessária.
O que fazer se um aplicativo móvel foi comprometido?
Se você suspeitar que um app móvel foi comprometido, pare de usá‑lo, proteja as contas afetadas e investigue se informações sensíveis foram expostas. Agir rapidamente ajuda a limitar acessos não autorizados, perdas financeiras e danos adicionais.
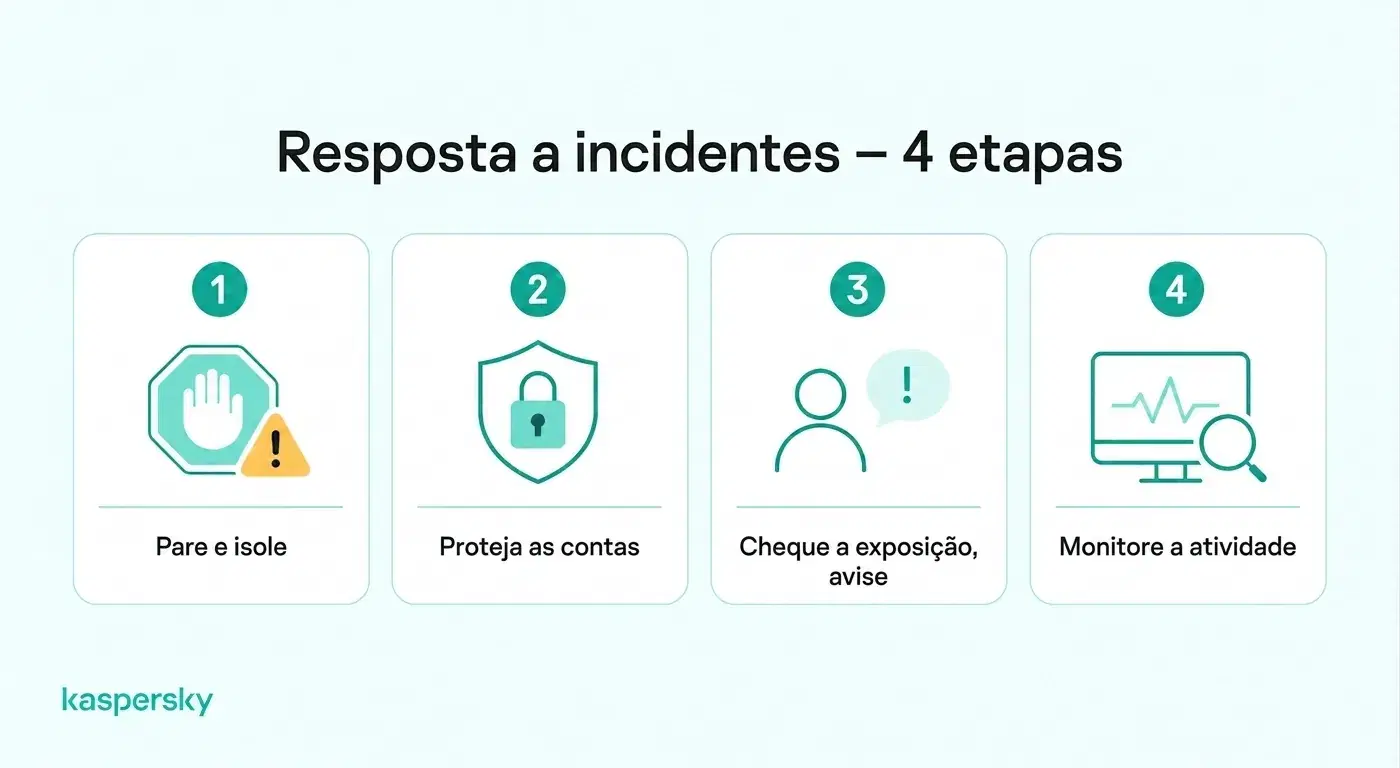
- Identifique atividade suspeita: Procure por apps desconhecidos, solicitações de permissão inesperadas, alertas de segurança, transações não autorizadas ou atividade de conta incomum.
- Conteinmento da ameaça: Pare de usar o app afetado. Se houver suspeita de malware, desconecte o dispositivo da internet quando apropriado e remova ou isole o aplicativo malicioso.
- Proteja suas contas: Use um dispositivo confiável para alterar senhas possivelmente comprometidas, revogar sessões ativas e habilitar autenticação multifator.
- Verifique exposição de informações: Determine se dados pessoais, informações de pagamento, credenciais de login ou registros empresariais podem ter sido acessados.
- Notifique partes relevantes: Contate seu banco se informações financeiras estiverem em risco. Para apps empresariais, reporte o incidente ao administrador ou à equipe de segurança IT.
- Monitore por novas ameaças: Observe tentativas de login suspeitas, transações não autorizadas e outros sinais de comprometimento contínuo.
Artigos relacionados:
- Como evitar roubo de dados?
- Quais são as melhores dicas de segurança móvel para usuários de smartphone?
- Quais são as dicas essenciais de segurança do Android para proteger meu dispositivo?
- Quais são as diferenças chave entre segurança móvel no Android e no iPhone?
Produtos recomendados:
- Kaspersky Premium
- Faça o download de uma avaliação gratuita de 30 dias do nosso plano premium
- Kaspersky Mobile Security
FAQs
Como saber se um app móvel é seguro?
Não existe um único sinal que prove que um app é seguro. Indicadores úteis incluem desenvolvedor reputado, atualizações regulares, pedidos de permissão razoáveis, opções de login seguras e distribuição por canais confiáveis. Para apps de maior risco, desenvolvedores também devem seguir padrões reconhecidos como OWASP MASVS.
O que é monitoramento de ameaças em aplicações móveis?
Monitoramento de ameaças em aplicações móveis envolve observar sinais vindos do app ou do dispositivo para detectar atividades suspeitas, como adulteração, assinatura de código inválida, requisições de API fora do padrão, atividade de bots ou outros indícios de ataque. Isso ajuda desenvolvedores a entender como os apps estão sendo alvo após o lançamento.
Qual a diferença entre testes de segurança de aplicativos móveis e testes de penetração?
Testes de segurança de aplicativos móveis é um processo amplo de verificação de vulnerabilidades usando métodos como análise estática, testes dinâmicos, revisões de configuração e checagem de dependências. Testes de penetração são mais focados em simular ataques realistas para determinar se falhas identificadas podem realmente ser exploradas.
O que é atestação de aplicativos móveis?
Atestação de aplicativos móveis usa evidências fornecidas pela plataforma para ajudar servidores a avaliar a identidade e integridade de uma aplicação. Dependendo do mecanismo, ela pode detectar modificações não autorizadas ou ambientes suspeitos, mas não garante que um app ou dispositivo esteja totalmente seguro.